SIEM: correlazione e incidenti di sicurezza
Le regole che incrociano gli eventi dei moduli, la vita di un incidente, i tempi (SLA) e le notifiche.
Il SIEM rilegge ogni 30 secondi gli eventi degli altri moduli (file, flussi, disponibilità, rete, DNS, autenticazioni, firewall, Microsoft 365) e li fa passare nelle sue regole di correlazione. Quando una regola scatta, apre un incidente numerato INC-anno-numero.
Per iniziare: installare e poi attivare le regole
In Regole di correlazione (#/siem/rules), Installa regole predefinite aggiunge 58 regole: sicurezza, infrastruttura, conformità, Active Directory, Microsoft 365. Arrivano tutte disattivate. Attivate quelle che corrispondono ai vostri moduli con l'interruttore della colonna Stato, partendo dalle critiche.
Personalizza adatta una regola solo per la vostra organizzazione; Ripristina i valori predefiniti torna alla versione originale. Una regola ha una finestra temporale, un ritardo di ripetizione (almeno 60 s), una priorità (da 1 a 100) e condizioni legate da E o da O. Tra le sue azioni viene eseguita solo Notifica; le altre (isolare, bloccare…) compaiono nell'incidente come raccomandazioni.
Gestire un incidente
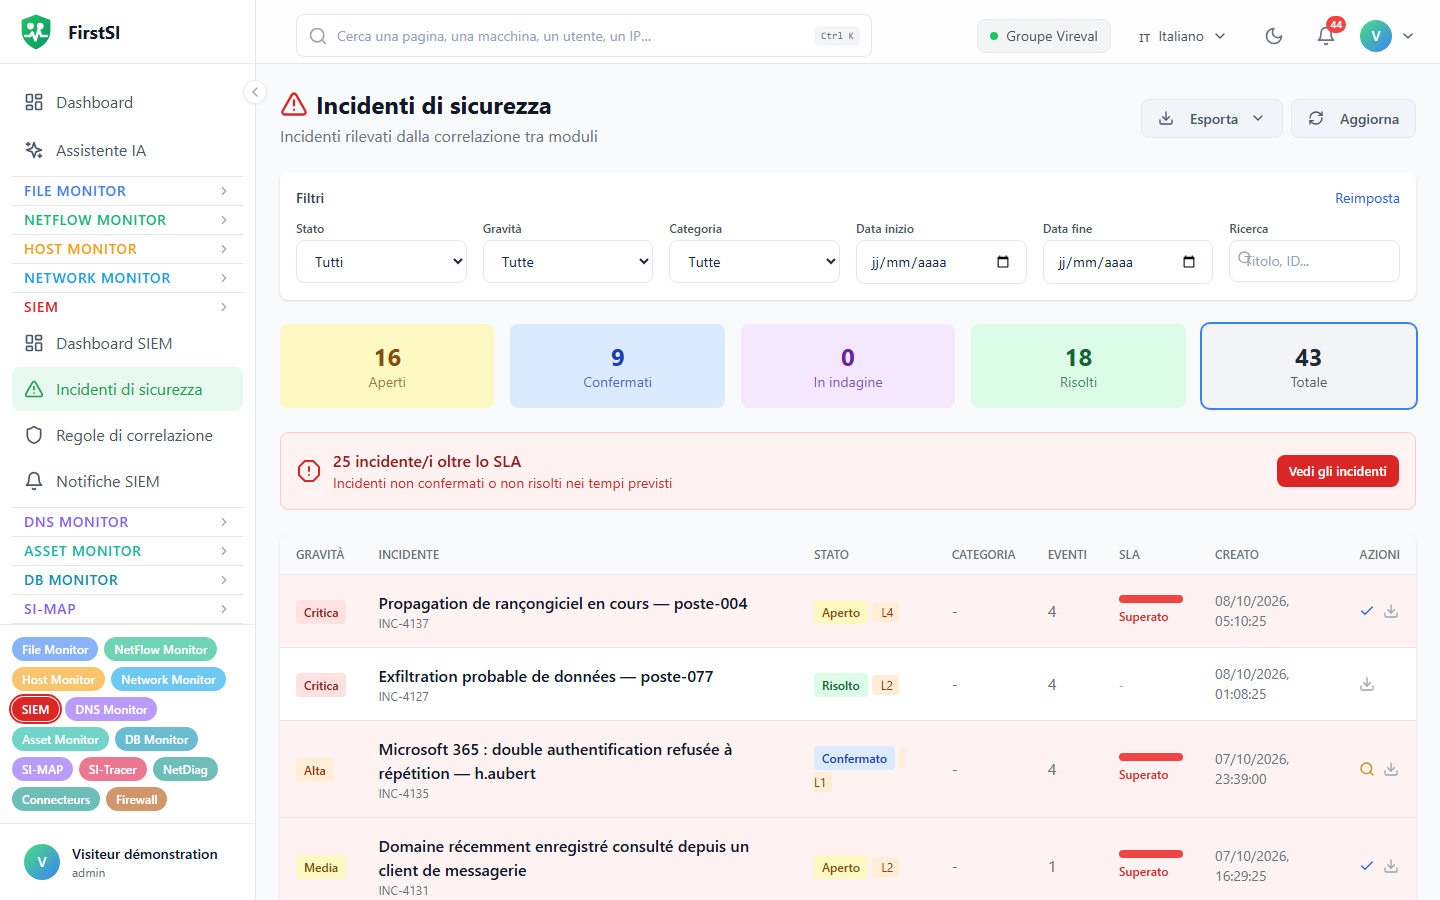
Incidenti di sicurezza (#/siem/incidents) si filtra per stato, gravità, categoria, date e testo (titolo, numero o descrizione). Esporta produce l'elenco in CSV o in PDF. Una fascia segnala gli incidenti che hanno superato il loro tempo.
Aperto → Confermato → In indagine → Risolto → ChiusoFinché un incidente è Aperto, i nuovi eventi della stessa regola e delle stesse entità vi si aggiungono invece di aprire un altro incidente. La scheda mostra le Entità coinvolte, le Azioni consigliate, la Cronologia degli eventi e la Cronologia delle azioni (chi ha confermato, chi ha risolto).
Per risolvere bisogna qualificare l'incidente: Vero positivo - Minaccia confermata, Falso positivo, Minaccia mitigata o Nessuna azione richiesta, con eventuali note.
Tempi (SLA)
| Gravità | Confermare entro | Risolvere entro |
|---|---|---|
| Critica | 5 min | 60 min |
| Alta | 15 min | 4 h |
| Media | 60 min | 8 h |
| Bassa | 4 h | 24 h |
Superato questo tempo, l'incidente viene marcato come Superato e passa in escalation.
Notifiche
In Notifiche SIEM: Attiva le notifiche (disattivate per impostazione predefinita), Soglia di gravità (critica per impostazione predefinita), i tipi di evento (creazione, escalation, risoluzione) e i canali, che sono quelli di HostMonitor (e-mail, Slack, Teams, Discord, Telegram, webhook, SMS). Invia una prova verifica tutta la catena.
Permessi
| Azione | Ruoli |
|---|---|
| Consultare, esportare | tutti |
| Far avanzare un incidente, provare le notifiche | operatore, amministratore |
| Regole, notifiche | amministratore |
Domande frequenti
Nessuna e-mail. Le notifiche sono disattivate per impostazione predefinita, la soglia è impostata su critica, e serve almeno un canale spuntato.
Perché un solo incidente per tanti eventi? È il raggruppamento: un incidente aperto assorbe il seguito di uno stesso attacco.
Fonte: · Docs FirstSI · aggiornato il 10/10/2026