Firewall e gateway
Ricevere i log syslog e i flussi IPFIX dei firewall, dichiarare i dispositivi, sorvegliare la raccolta, gli accessi falliti e le minacce.
Il modulo Firewall riceve i log syslog e i flussi IPFIX / NetFlow v9 dei vostri firewall e gateway. Non arrivano direttamente al server: passano per un agente della sede, l'agente relay (modulo Collector), che li inoltra cifrati a FirstSI. I log vengono poi incrociati con la directory e con le liste di indirizzi malevoli.
Messa in opera
- Scegliete l'agente relay: un server della sede, sempre acceso, raggiungibile dal dispositivo.
- Nella scheda Dispositivi, cliccate su Aggiungi dispositivo (oppure Importa da UniFi) e indicate nome, produttore, modello, Indirizzo di invio (quello da cui partono i log), sede e Agente relay. Il modulo Collector si attiva da solo su quell'agente.
- Sul dispositivo, inviate il syslog verso l'agente relay in UDP 514 e i flussi IPFIX verso la porta 4739.
- Tornate alla scheda Dispositivi: entro pochi minuti la colonna Raccolta deve passare a in ricezione.
Vengono inoltrate solo le sorgenti dichiarate, e l'agente apre le sue porte nel firewall di Windows solo per gli indirizzi dichiarati. Un dispositivo che invia da un indirizzo sconosciuto compare in Sorgenti non dichiarate, con un pulsante Dichiara per collegarlo a un dispositivo esistente o crearne uno nuovo.
I formati riconosciuti sono syslog RFC 3164 e 5424, CEF, LEEF e chiave=valore, con una lettura dedicata per WatchGuard e UniFi. Un messaggio che FirstSI non sa interpretare finisce in Altro: non va perso. Oltre 6 000 messaggi al minuto per dispositivo, l'eccedenza viene scartata e contata in Limitati.
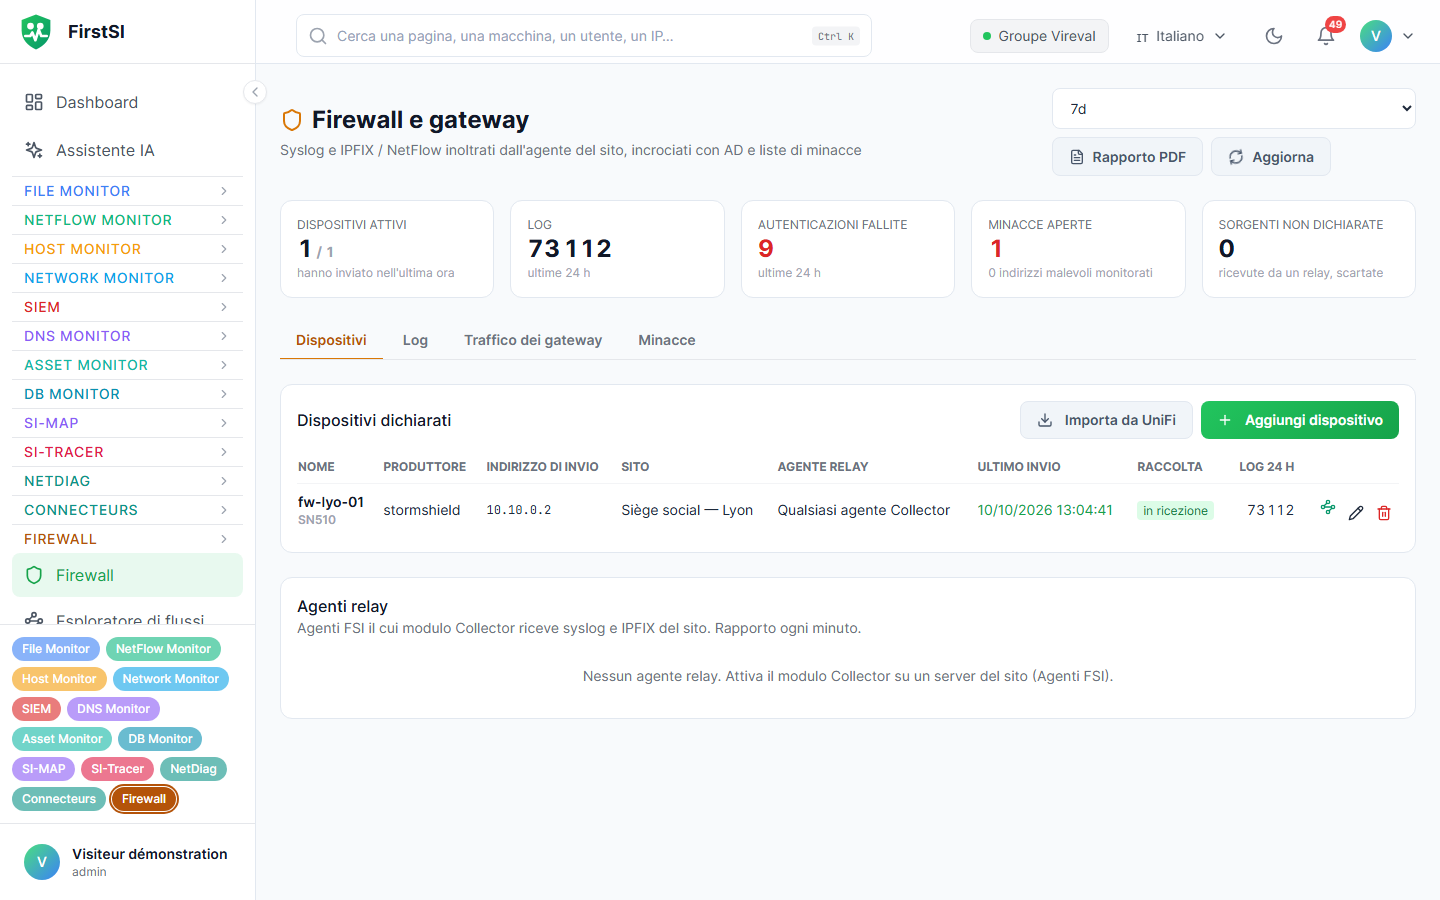
Stato della raccolta
| Stato | Significato |
|---|---|
| in ricezione | I messaggi arrivano |
| tranquillo | Pochi messaggi, ma il dispositivo invia |
| interrotta | Silenzio anomalo. La causa indicata dice dove cercare: agente relay, indirizzo cambiato, tunnel in panne o dispositivo muto |
| mai ricevuta | Non è arrivato nulla dalla dichiarazione |
Il blocco Agenti relay mostra il bilancio al minuto di ogni relay: Syslog, Limitati, Flussi ricevuti, Senza modello, Errori.
Le schede
Log si filtra per periodo, categoria, azione, dispositivo, utente e indirizzo IP. Il dettaglio di una riga mostra il Messaggio grezzo e l'account della directory associato. Esplora questi log apre l'Esploratore di flussi.
Traffico dei gateway presenta il Volume per ora, i Maggiori emittenti e le Destinazioni principali.
Minacce elenca i contatti con indirizzi malevoli, aperti o confermati, con il pulsante Conferma e un collegamento all'Incidente SIEM corrispondente.
Il pulsante Rapporto PDF in alto produce un riepilogo su 24 h, 7, 30 o 90 giorni.
Rilevamenti
Vengono valutati ogni 5 minuti sugli ultimi 30 minuti e aprono incidenti SIEM:
| Regola | Gravità | Quando scatta |
|---|---|---|
| FW-SPRAY | alta | 3 o più account in errore dallo stesso indirizzo pubblico (salvo se l'indirizzo fa parte di una campagna già segnalata) |
| FW-SPRAY-CAMPAGNE | alta | 2 o più indirizzi dello stesso intervallo /24, o dello stesso hosting, in errore su 10 o più account: un solo incidente per campagna e per giorno |
| FW-BRUTE-SUCCESS | critica | Accesso riuscito dopo almeno 3 errori dallo stesso indirizzo; solo alta se l'indirizzo è di un fornitore di accesso del vostro paese |
| FW-SPRAY-DISTRIB | alta | 8 o più account presi di mira da 5 o più indirizzi |
| FW-COMPTE-VERROUILLE | media o alta | Un account della directory viene bloccato; l'incidente indica l'origine reale (vedi Scheda account). Alta per un account sensibile (admin, install, test, servizio, backup…) o un'origine hosting o estera. Richiede SI-Tracer |
| FW-SPRAY-COMPTES-REELS | critica | Gli account presi di mira esistono davvero nella directory |
| FW-ADMIN-CHANGE | bassa | Configurazione modificata su un dispositivo |
| FW-TUNNEL-DOWN | media | Tunnel interrotto da più di 5 min |
| FW-COLLECTE-INTERROMPUE | media o bassa | Più di 15 min di silenzio per un dispositivo di solito loquace |
| FW-THREAT-IP | quella dell'indicatore | Scambio con un indirizzo malevolo (liste ricaricate ogni 30 min) |
Il titolo degli incidenti di autenticazione indica il paese, l'operatore e, se è il caso, la dicitura «hosting». Un clic su un indirizzo apre la sua scheda.
Conservazione
| Dati | Durata |
|---|---|
| Log e traffico consentito | 90 giorni |
| Flussi dei gateway al minuto | 7 giorni |
| Flussi dei gateway all'ora | 365 giorni |
| Corrispondenze con minacce | 365 giorni |
| Sorgenti non dichiarate | 30 giorni |
Se la durata di conservazione del cliente è più breve, vale quella.
Domande frequenti
Non arriva nessun log. Controllate l'indirizzo di invio dichiarato e che il syslog del dispositivo punti all'agente relay sulla 514. Guardate poi Sorgenti non dichiarate: se il dispositivo vi compare, sta inviando da un indirizzo diverso da quello dichiarato.
Un gateway UniFi importato ha un indirizzo «da confermare». Collegatelo da Sorgenti non dichiarate appena comincia a inviare.
Non riesco a confermare una minaccia. Bisogna essere amministratori, oppure aver ricevuto la delega di gestione del firewall.
Fonte: · Docs FirstSI · aggiornato il 10/10/2026