Pare-feu et passerelles
Recevoir les journaux syslog et les flux IPFIX des pare-feu, déclarer les équipements, surveiller la collecte, les échecs d'authentification et les menaces.
Le module Firewall reçoit les journaux syslog et les flux IPFIX / NetFlow v9 de vos pare-feu et passerelles. Ils ne vont pas directement au serveur : ils passent par un agent du site, l'agent relais (module Collector), qui les transmet chiffrés à FirstSI. Les journaux sont ensuite rapprochés de l'annuaire et des listes d'adresses malveillantes.
Mettre en place
- Choisissez l'agent relais : un serveur du site, toujours allumé, que l'équipement peut joindre.
- Dans l'onglet Équipements, cliquez sur Ajouter un équipement (ou Importer depuis UniFi) et renseignez le nom, le fabricant, le modèle, l'Adresse d'émission (celle d'où partent les journaux), le site et l'Agent relais. Le module Collector s'active tout seul sur cet agent.
- Sur l'équipement, envoyez le syslog vers l'agent relais en UDP 514, et les flux IPFIX vers le port 4739.
- Revenez à l'onglet Équipements : la colonne Collecte doit passer à reçue dans les minutes qui suivent.
Seules les sources déclarées sont relayées, et l'agent n'ouvre ses ports dans le pare-feu Windows que pour les adresses déclarées. Un équipement qui émet depuis une adresse inconnue apparaît dans Sources non déclarées, avec un bouton Déclarer pour le rattacher à un équipement existant ou en créer un.
Les formats reconnus sont le syslog RFC 3164 et 5424, CEF, LEEF et clé=valeur, avec une lecture dédiée pour WatchGuard et UniFi. Un message que FirstSI ne sait pas interpréter est rangé dans Autre ; il n'est pas perdu. Au-delà de 6 000 messages par minute pour un équipement, le surplus est écarté et compté dans Écrêtés.
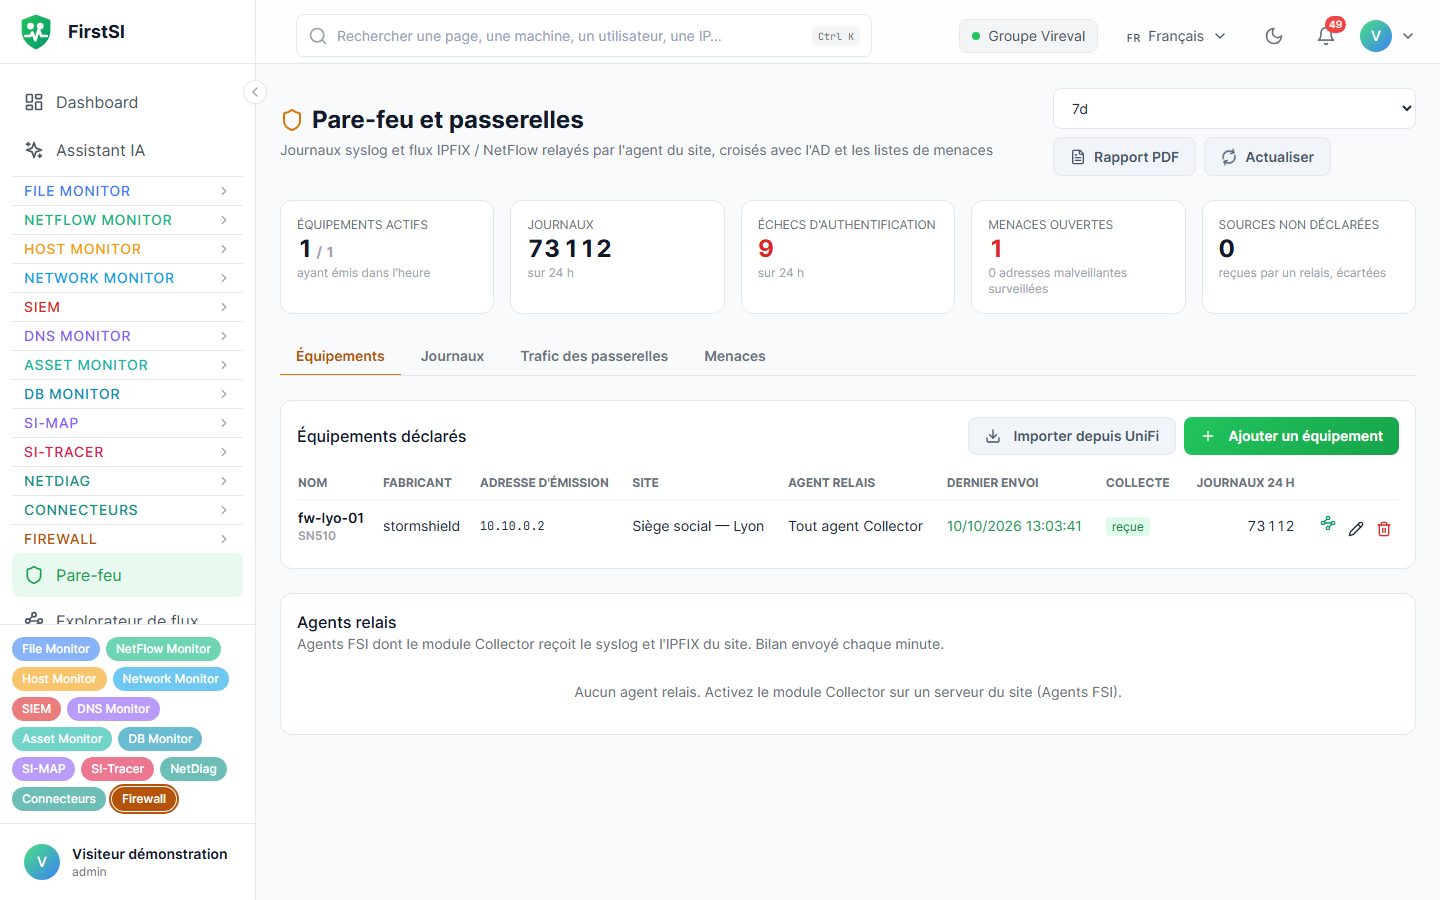
État de la collecte
| État | Signification |
|---|---|
| reçue | Des messages arrivent |
| calme | Peu de messages, mais l'équipement envoie |
| interrompue | Silence anormal. La cause affichée dit où chercher : agent relais, adresse changée, tunnel en panne ou équipement muet |
| jamais reçue | Rien n'est arrivé depuis la déclaration |
Le bloc Agents relais donne le bilan minute de chaque relais : Syslog, Écrêtés, Flux reçus, Sans modèle, Erreurs.
Les onglets
Journaux se filtre par période, catégorie, action, équipement, utilisateur et adresse IP. Le détail d'une ligne montre le Message brut et le compte de l'annuaire rapproché. Explorer ces journaux ouvre l'Explorateur de flux.
Trafic des passerelles présente le Volume par heure, les Plus gros émetteurs et les Destinations principales.
Menaces liste les contacts avec des adresses malveillantes, ouverts ou acquittés, avec le bouton Acquitter et un lien vers l'Incident SIEM correspondant.
Le bouton Rapport PDF de l'en-tête produit un résumé sur 24 h, 7, 30 ou 90 jours.
Détections
Elles sont évaluées toutes les 5 minutes sur les 30 dernières minutes et ouvrent des incidents SIEM :
| Règle | Gravité | Déclenchement |
|---|---|---|
| FW-SPRAY | élevée | 3 comptes ou plus en échec depuis une même adresse publique (sauf si l'adresse fait partie d'une campagne déjà signalée) |
| FW-SPRAY-CAMPAGNE | élevée | 2 adresses ou plus d'une même plage /24, ou d'un même hébergeur, en échec sur 10 comptes ou plus : un seul incident par campagne et par jour |
| FW-BRUTE-SUCCESS | critique | Connexion réussie après au moins 3 échecs depuis la même adresse ; élevée seulement si l'adresse est celle d'un fournisseur d'accès de votre pays |
| FW-SPRAY-DISTRIB | élevée | 8 comptes ou plus visés depuis 5 adresses ou plus |
| FW-COMPTE-VERROUILLE | moyenne ou élevée | Un compte de l'annuaire est verrouillé ; l'incident nomme l'origine réelle (voir Fiche compte). Élevée pour un compte sensible (admin, install, test, service, sauvegarde…) ou une origine hébergeur ou étrangère. Nécessite SI-Tracer |
| FW-SPRAY-COMPTES-REELS | critique | Les comptes visés existent vraiment dans l'annuaire |
| FW-ADMIN-CHANGE | faible | Configuration modifiée sur un équipement |
| FW-TUNNEL-DOWN | moyenne | Tunnel coupé depuis plus de 5 min |
| FW-COLLECTE-INTERROMPUE | moyenne ou faible | Plus de 15 min de silence pour un équipement d'habitude bavard |
| FW-THREAT-IP | celle de l'indicateur | Échange avec une adresse malveillante (listes rechargées toutes les 30 min) |
Le titre des incidents d'authentification donne le pays, l'opérateur et, le cas échéant, la mention « hébergeur ». Un clic sur une adresse ouvre sa fiche.
Conservation
| Données | Durée |
|---|---|
| Journaux et trafic autorisé | 90 jours |
| Flux des passerelles à la minute | 7 jours |
| Flux des passerelles à l'heure | 365 jours |
| Correspondances de menaces | 365 jours |
| Sources non déclarées | 30 jours |
Si la durée de conservation du client est plus courte, c'est elle qui s'applique.
Questions fréquentes
Aucun journal n'arrive. Vérifiez l'adresse d'émission déclarée et que le syslog de l'équipement pointe bien sur l'agent relais en 514. Regardez ensuite Sources non déclarées : si l'équipement y figure, il émet depuis une autre adresse que celle déclarée.
Une passerelle UniFi importée a une adresse « à confirmer ». Rattachez-la depuis Sources non déclarées dès qu'elle commence à envoyer.
Je ne peux pas acquitter une menace. Il faut être administrateur, ou avoir reçu la délégation de gestion du pare-feu.
Source : · Docs FirstSI · mis à jour le 10/10/2026