DNS Monitor
Les noms de domaine demandés par les postes, comparés aux listes de domaines malveillants (malware, C2, hameçonnage).
DNS Monitor relève les noms de domaine que demandent les postes et les compare à des listes de domaines malveillants. Un poste qui demande un domaine de commande et contrôle, c'est souvent le premier signe d'une infection.
Il n'y a pas d'agent dédié : les requêtes DNS sont remontées par le module NetFlow de l'agent (NETFLOW=true).
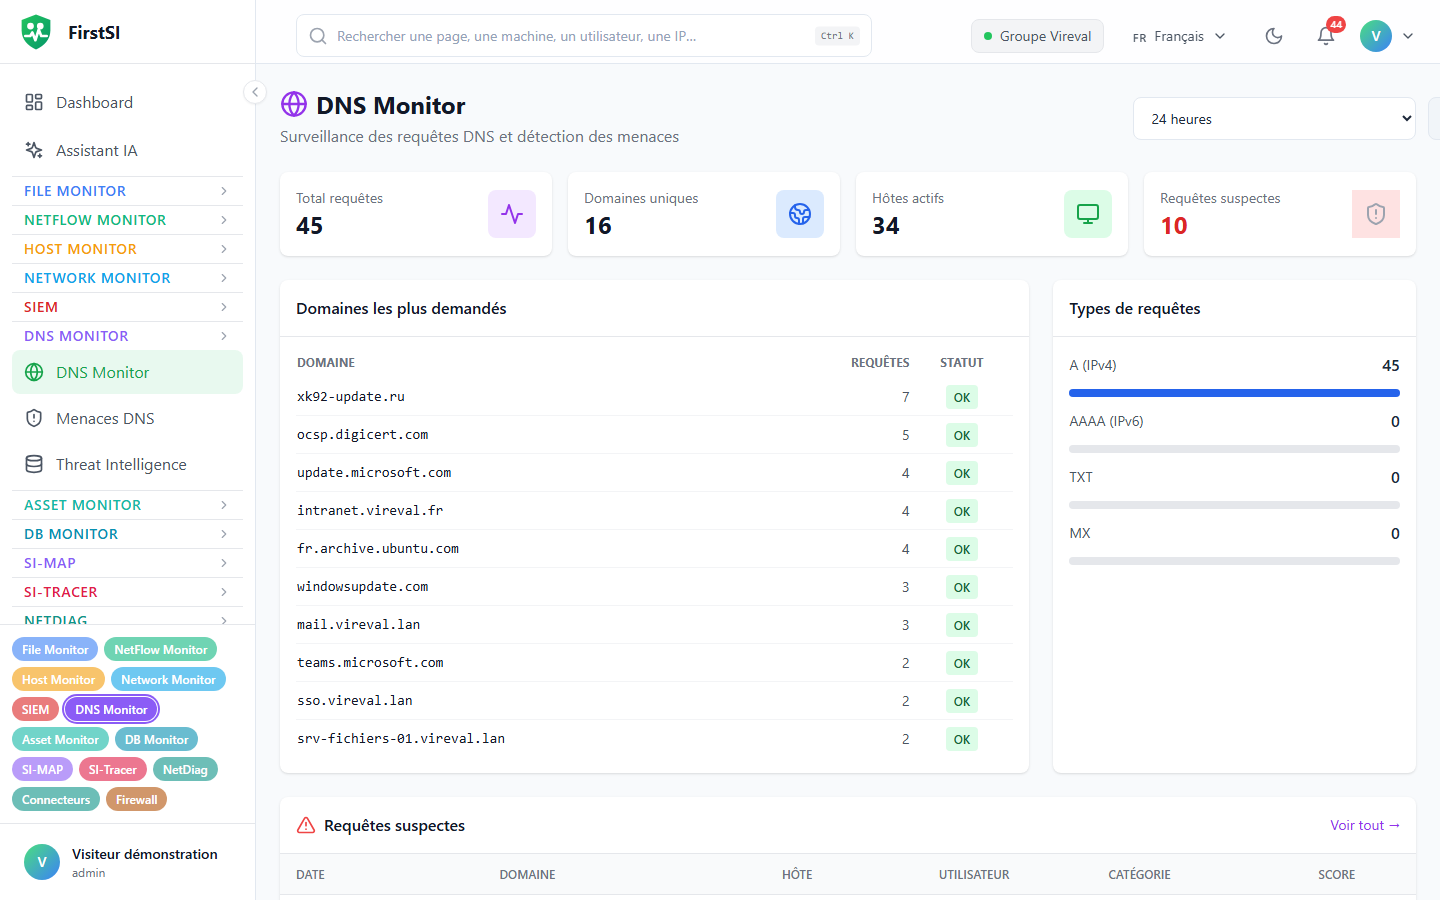
Les écrans
| Écran | Contenu |
|---|---|
DNS Monitor (#/dns) | Total des requêtes, domaines uniques, hôtes actifs ; Top Domaines Requêtés, Types de Requêtes ; Analyser un Domaine pour une analyse à la demande |
Menaces DNS (#/dns/threats) | Les correspondances avec les listes (Détections), sur 30 jours au plus ; filtres par catégorie et par score ; Tout acquitter, Exporter |
Threat Intelligence DNS (#/dns/threat-intel) | Vos indicateurs et les listes externes |
Les listes de menaces
Quatre listes externes sont intégrées : CERT.pl, Feodo Tracker, ThreatFox et URLhaus. Elles se mettent à jour toutes les 24 h ; Synchroniser ou Tout synchroniser force la mise à jour.
Vous pouvez ajouter vos propres indicateurs, un par un avec Ajouter (motif Exact, Suffixe, Contient ou Regex) ou en lot avec Importer (texte, CSV ou JSON). Seul un administrateur peut supprimer un indicateur.
La Whitelist sert à l'inverse : un domaine qu'elle autorise (motif exact, suffixe ou « contient », sans tenir compte des majuscules) ne produit plus de détection, y compris pour les requêtes remontées par les agents.
Requêtes suspectes et analyse heuristique
Sur le tableau de bord DNS, la tuile Requêtes Suspectes et la liste des requêtes suspectes montrent les correspondances avec les listes de menaces sur la période choisie : le poste, le domaine, la catégorie et le score.
Dans Menaces DNS, l'onglet Analysees (heuristique) va plus loin que les listes. L'analyseur passe sur les 3 000 domaines les plus demandés de la période et cherche ce qui trahit un domaine douteux : nom généré par algorithme, tunnel DNS, extension souvent détournée, punycode, nom anormalement long. Il garde les domaines qui atteignent un score de 30, sans ceux de la liste blanche. Le calcul est refait au plus toutes les 5 minutes. Les noms internes sont laissés de côté : machines du parc, domaines privés (.lan, .local…), noms sans point et résolutions inverses, qui ressembleraient sinon à des domaines générés.
Détections
Ce sont des règles SIEM, à activer dans SIEM → Règles :
| Règle | Gravité | Déclenchement |
|---|---|---|
| SEC-DNS-C2-001 | critique | 1 requête vers un domaine de commande et contrôle en 5 min |
| SEC-DNS-C2-002 | critique | 3 requêtes vers un domaine C2 en 10 min |
| SEC-DNS-DGA-001 | critique | 5 requêtes vers des domaines générés automatiquement en 10 min |
| SEC-DNS-TUNNEL-001 | critique | 2 requêtes qui ressemblent à un tunnel DNS en 5 min |
| SEC-DNS-MALWARE-001 | élevée | 1 requête vers un domaine de malware |
| SEC-DNS-PHISHING-001 | élevée | 1 requête vers un domaine d'hameçonnage |
| SEC-DNS-CRYPTO-001 | élevée | 1 requête vers un domaine de minage |
Après une détection
Ouvrez le poste dans Investiguer un appareil pour voir qui l'utilise, ses autres destinations et ce qu'en dit le pare-feu. Vérifiez ensuite si le domaine a vraiment été joint (flux, pare-feu) ou seulement demandé. Le reste relève de votre procédure d'incident ; pensez à qualifier l'incident SIEM au moment de le résoudre.
Questions fréquentes
Aucune requête DNS. Aucun agent n'a le module NetFlow actif.
Une liste semble ancienne. Cliquez sur Synchroniser. Sinon, elle se met à jour d'elle-même toutes les 24 h.
Source : · Docs FirstSI · mis à jour le 10/10/2026