Fiche compte et fiche d'adresse IP
Tout ce qui concerne un compte sur une page (connexions, échecs, verrouillages et leur origine réelle, VPN, Microsoft 365), et d'où vient une adresse IP.
Quand un compte se verrouille, le contrôleur de domaine désigne souvent lui-même ou le pare-feu comme « appelant » : l'information ne dit pas d'où venaient les essais. La fiche compte rassemble ce que FirstSI sait de ce compte et remonte jusqu'à l'origine réelle : un poste, un service, ou des essais venus d'Internet par le VPN.
Ouvrir une fiche
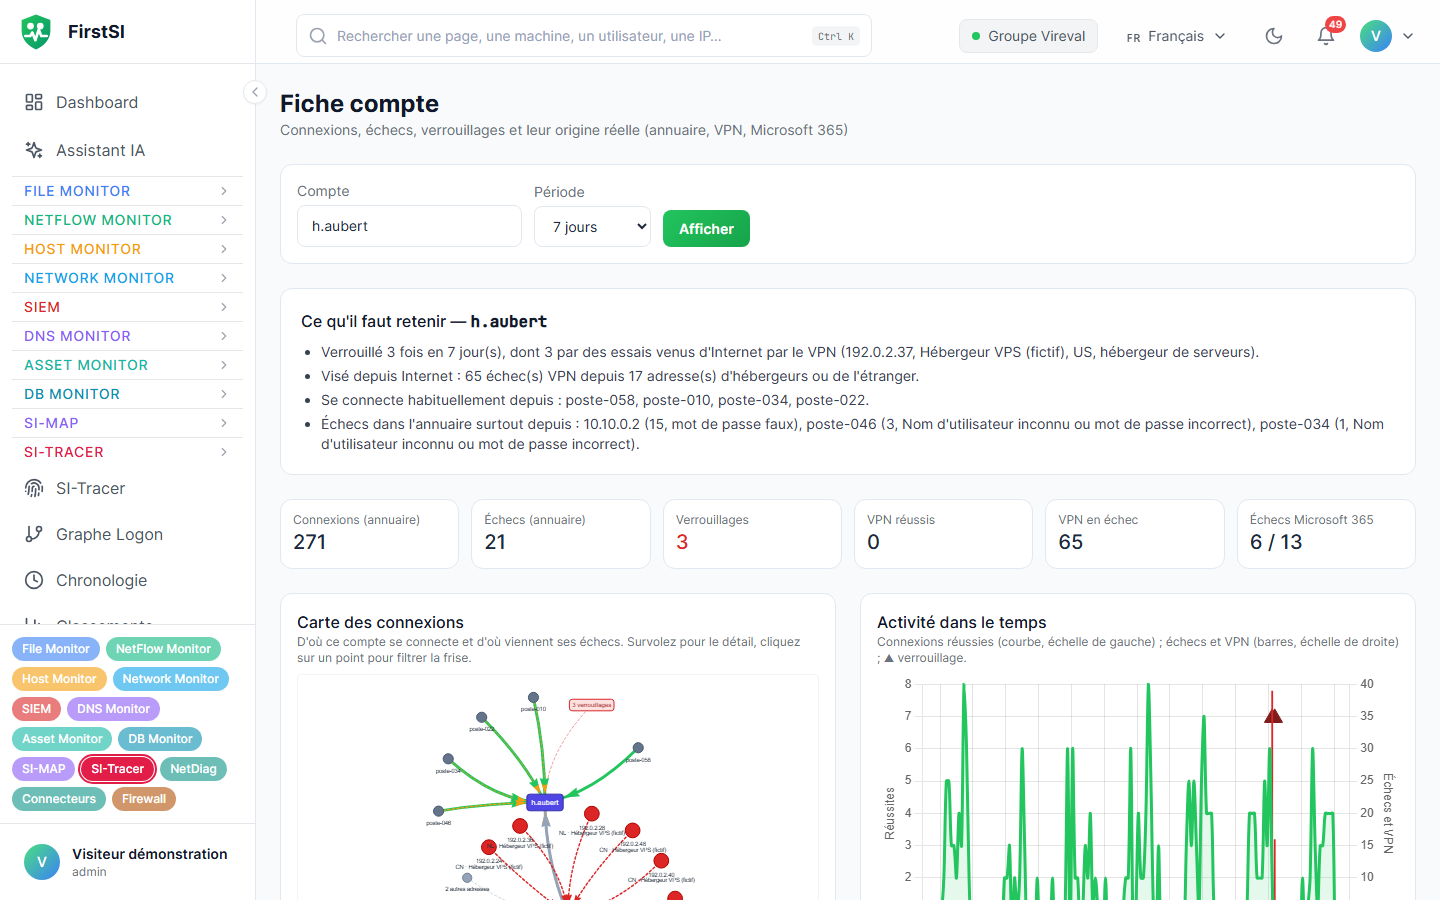
SI-Tracer → Fiche compte, saisissez l'identifiant (sans le domaine), choisissez la période (24 heures, 7 jours ou 30 jours) puis Afficher. On y arrive aussi d'un clic sur un compte dans les événements SI-Tracer, dans les événements du Pare-feu ou dans le détail d'un incident SIEM.
La fiche est réservée aux opérateurs et aux administrateurs. Chaque consultation est inscrite au journal d'audit.
Ce que montre la fiche
| Bloc | Contenu |
|---|---|
| Ce qu'il faut retenir | Le verdict en quelques lignes : verrouillé ou non, par quoi, attaque en cours ou simple mot de passe périmé |
| Compteurs | Connexions et échecs dans l'annuaire, verrouillages, VPN réussis et en échec, échecs Microsoft 365 |
| Verrouillages et origine réelle | Pour chaque verrouillage : l'heure, le contrôleur, l'origine retrouvée et l'adresse en cause |
| VPN et portails, par adresse | Réussites et échecs par adresse publique, avec pays, opérateur et dernière fois |
| Postes et serveurs habituels | Les machines où le compte se connecte d'ordinaire |
| Échecs dans l'annuaire, par origine | Poste ou adresse d'où partent les échecs, avec leurs motifs (mot de passe faux, compte désactivé…) |
| Microsoft 365 | Connexions et échecs côté Microsoft, chargés à part (la lecture peut prendre plusieurs dizaines de secondes) |
| Carte des connexions | D'où le compte se connecte et d'où viennent ses échecs ; un clic sur un point filtre la frise |
| Activité dans le temps et Frise | Toutes les sources sur un même axe : annuaire, VPN, Microsoft 365, verrouillages |
Comment l'origine est retrouvée
Pour chaque verrouillage, FirstSI cherche dans cet ordre :
- les essais VPN du compte juste avant le verrouillage, avec l'adresse publique, son pays et son opérateur ;
- sinon, les échecs dans l'annuaire, avec le poste ou l'adresse d'où ils partent ;
- sinon, l'appelant indiqué par l'événement de verrouillage.
Des essais VPN depuis un hébergeur étranger signent une attaque : ce n'est pas l'utilisateur, et changer son mot de passe ne suffit pas. Un poste interne signale plutôt un mot de passe resté enregistré quelque part (session ouverte, lecteur réseau, tâche planifiée, téléphone).
Fiche d'une adresse IP
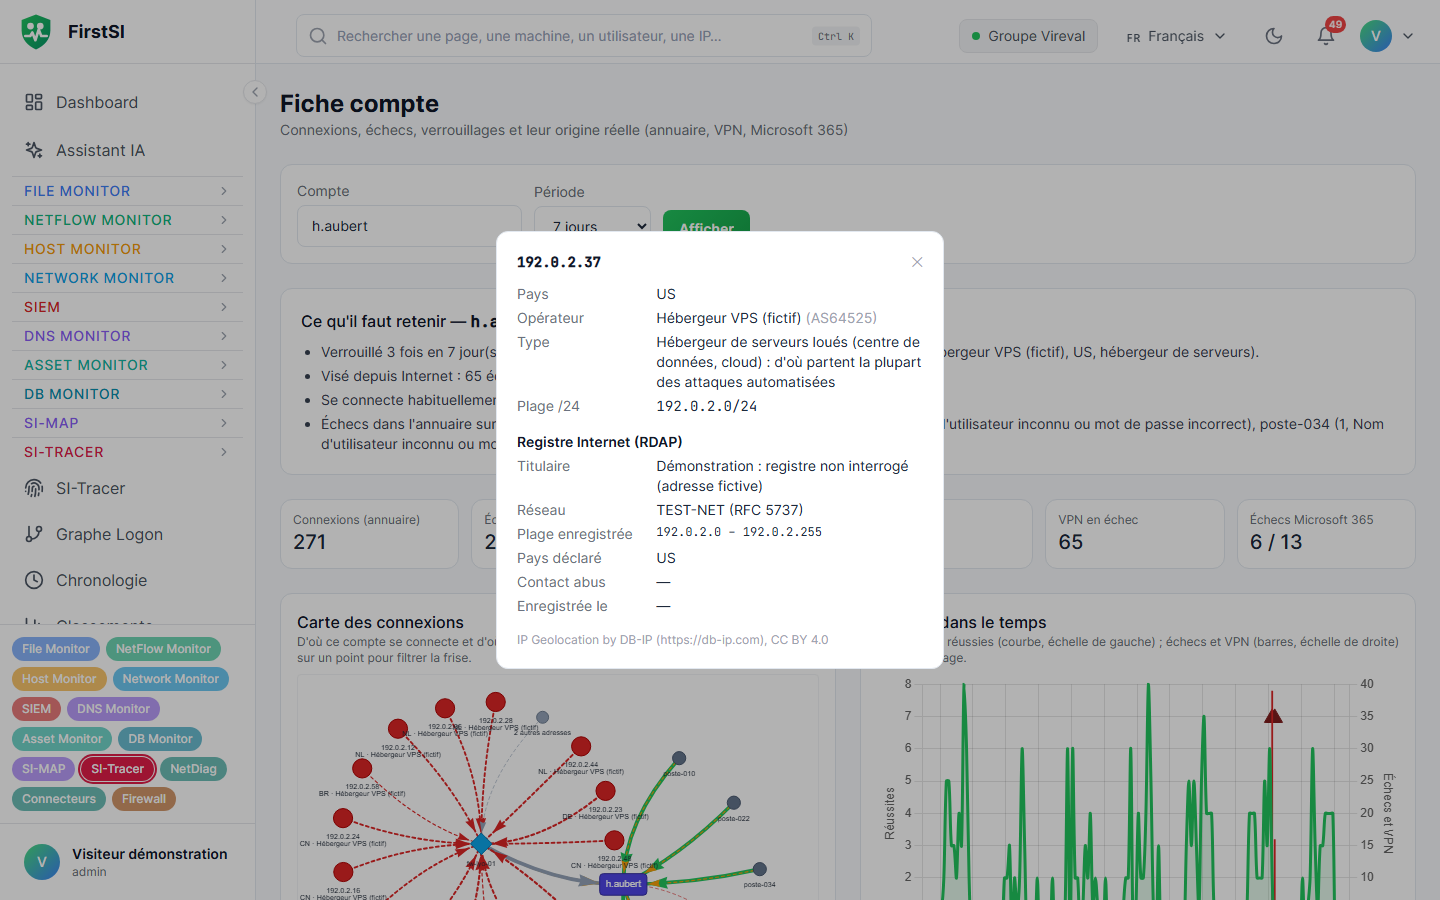
Partout où une adresse publique apparaît (SI-Tracer, Pare-feu, incidents, fiche compte), un clic ouvre sa fiche :
| Information | Explication |
|---|---|
| Pays, Opérateur | D'après la base de géolocalisation de la console |
| Type | hébergeur (serveurs loués, centre de données, cloud : d'où part la plupart des attaques automatisées) ou fournisseur d'accès et entreprise |
| Plage /24 | Les 256 adresses voisines, souvent utilisées ensemble par une même campagne |
| Registre Internet (RDAP) | Sur demande : titulaire, réseau, plage enregistrée, pays déclaré, contact abus, date d'enregistrement |
La réponse du registre est gardée 24 heures. Le nom d'une personne physique n'est jamais repris.
Détections liées
Deux règles du module Pare-feu s'appuient sur ces informations : FW-SPRAY-CAMPAGNE regroupe en un seul incident une campagne menée depuis une même plage ou un même hébergeur, et FW-COMPTE-VERROUILLE ouvre un incident pour chaque compte verrouillé, avec son origine réelle dans le titre.
Source : · Docs FirstSI · mis à jour le 10/10/2026