AssetMonitor : inventaire, vulnérabilités, licences
Inventaire des machines et des logiciels, failles connues (CVE), fins de support, usage réel des logiciels, conformité des licences et alertes.
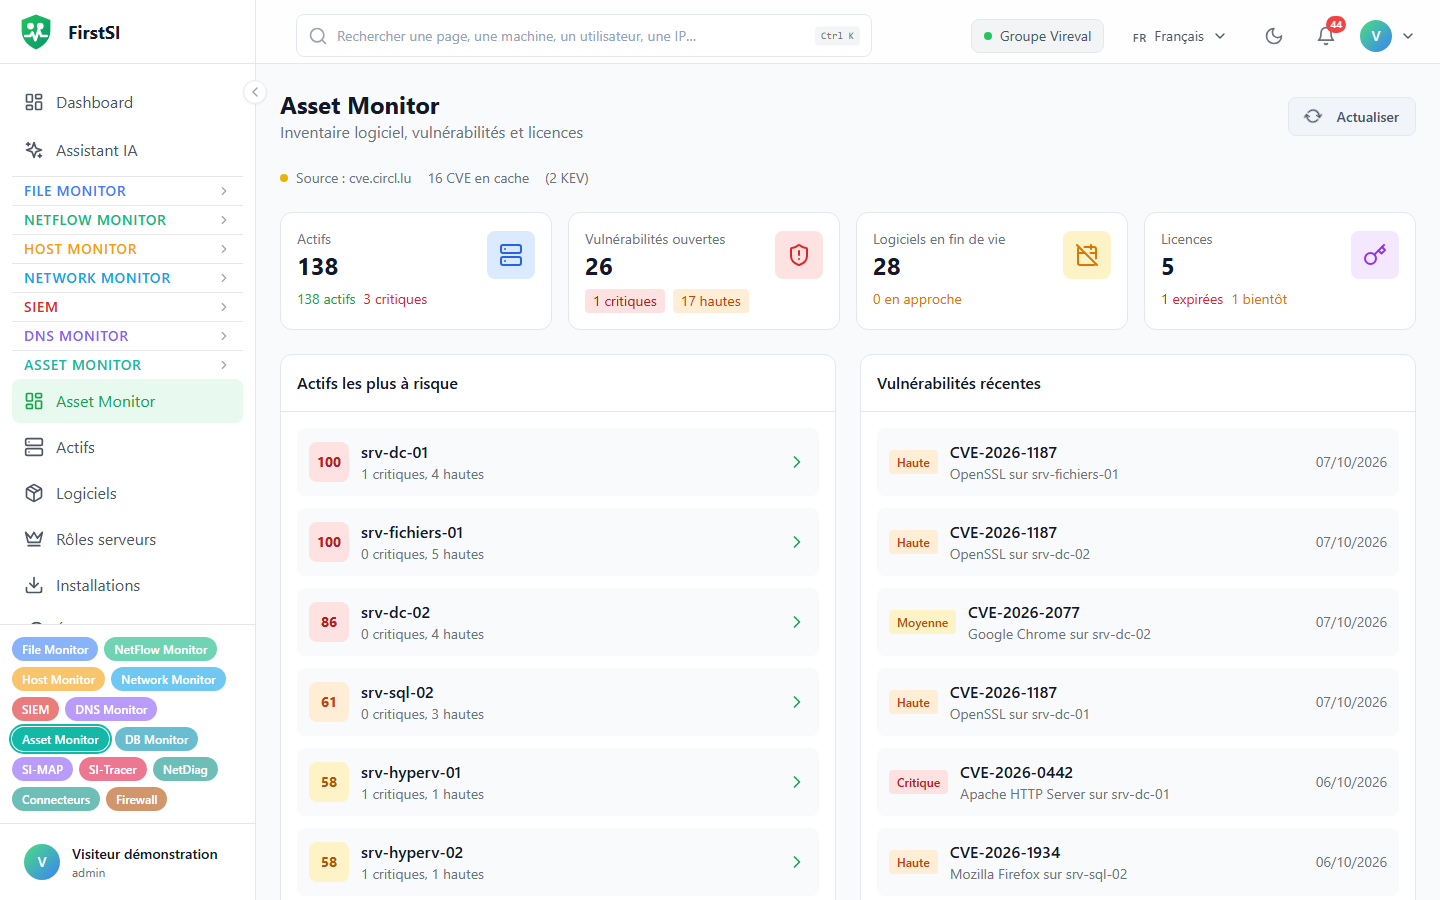
AssetMonitor fait l'inventaire du parc (machines, logiciels, équipements) et le croise avec les failles connues, les dates de fin de support, l'usage réel des logiciels et les licences achetées.
Il faut l'agent avec ASSETMONITOR=true sur les postes et les serveurs. Les équipements réseau peuvent s'importer en CSV (Équipements → Importer CSV).
Les écrans
| Écran | Question |
|---|---|
| Tableau de bord | Où est le risque ? Machines les plus exposées, vulnérabilités récentes, logiciels en fin de support |
| Actifs et leur fiche | Que contient cette machine ? Onglets Logiciels, CVE, Historique |
| Logiciels | Qui a installé quoi ? Filtres par catégorie, CVE, fin de support, éditeur, licence |
| Installations & Mises à jour | Ce qui a changé, sur 24 h à 90 jours |
| Vulnérabilités | Les CVE par sévérité, statut (Ouvert, Atténué, Résolu, Accepté), machine, logiciel |
| Fin de Vie | Logiciels et équipements arrivés en fin de support, bientôt concernés, ou supportés |
| Licences, Pools de Licences, Conformité | Ce que vous avez acheté face à ce qui est installé |
| Usage Logiciel | Heures d'utilisation, utilisateurs, logiciels jamais ouverts |
Vulnérabilités
Les CVE sont rapprochées de l'inventaire chaque nuit à 03:30. Les sources sont interrogées dans l'ordre (cve.circl.lu d'abord, d'autres en secours, NIST NVD en option) et les failles activement exploitées (KEV) sont signalées. Un bandeau indique la fraîcheur des données :
| Bandeau | Dernière synchronisation |
|---|---|
| Données à jour | il y a moins de 6 h |
| Synchronisation recommandée | il y a moins de 24 h |
| Données obsolètes | jusqu'à 72 h |
| Mode offline | plus de 72 h |
Un administrateur peut relancer la synchronisation avec Synchroniser maintenant. Un opérateur peut changer le statut d'une CVE (atténuée, acceptée…) pour la sortir de la liste des priorités.
Le score de risque d'une machine est critique à partir de 80, élevé à partir de 60, moyen à partir de 40. Il se calcule à partir de pondérations réglables dans Paramètres : CVE critique, CVE haute, CVE moyenne et logiciel en fin de support.
Fins de support
Un logiciel passe à Fin proche à 90 jours de sa date de fin de support ; ce délai se règle de 30 à 365 jours. Les dates sont synchronisées automatiquement selon l'intervalle choisi dans Paramètres (24 h par défaut), si la synchronisation automatique est cochée. Maintenance Auto (administrateurs) nettoie les doublons, met les dates à jour et refait le rapprochement à la demande.
Licences
Dans Pools de Licences, Nouveau Pool décrit ce que vous avez acheté : quantité, type (perpétuelle, abonnement, volume, site, par utilisateur, par CPU), coûts, dates, contrat, et le Pattern Logiciel qui reconnaît le logiciel dans l'inventaire (* remplace n'importe quelle suite de caractères). Reconcilier compte les installations qui correspondent.
Conformité donne le taux de conformité, les pools à risque, les échéances proches et les pools sous-utilisés. Snapshot fige l'état du moment, utile pour un audit.
| État d'un pool | Quand |
|---|---|
| Sur-déployé | Plus d'installations que de licences achetées |
| Sous-utilisé | Moins de la moitié des licences déployées |
Pour les pools, les rappels d'échéance arrivent à 90 jours (information), 30 jours (avertissement) et 7 jours (critique).
Usage réel
Usage Logiciel mesure les heures d'utilisation par logiciel et par personne, et liste les Logiciels Non Utilisés depuis 30 à 180 jours, de quoi récupérer des licences. Un processus que FirstSI ne rattache à aucun logiciel s'associe avec Mappings → Associer, ou s'ignore.
Alertes
AssetMonitor prévient quand quelque chose de nouveau apparaît :
| Interrupteur dans Paramètres | Ce qui est signalé |
|---|---|
| CVE Critique détectée | Nouvelles CVE critiques sur le parc |
| CVE Haute détectée | Nouvelles CVE de sévérité haute |
| EOL approchant | Logiciels qui approchent ou atteignent leur fin de support |
| Licence expirée | Licences expirées ou qui arrivent à échéance |
| Licence sur-déployée | Pools qui ont plus d'installations que de licences |
La vérification passe toutes les 10 minutes. Les nouveautés sont regroupées en une seule notification par sorte, affichée dans la console et inscrite au journal AssetMonitor. Ce qui existait déjà quand les alertes ont été mises en service n'est pas signalé, et rien n'est signalé deux fois.
Les interrupteurs se règlent dans Paramètres (#/am/settings, administrateurs) ; tous sont actifs par défaut. Pour un pool sur-déployé, il faut aussi que l'alerte soit cochée sur le pool lui-même.
Rapports
Rapports propose six PDF : Vulnérabilités, Inventaire Assets, Inventaire Logiciels, Fin de Vie, Conformité Licences, Évaluation Risques. Rapports Licences y ajoute la conformité (CSV), l'analyse des coûts et le rapport d'audit sur une période.
Droits
Tout le monde peut consulter les actifs, les logiciels, les CVE et les fins de support, lecteurs compris. Les licences, les pools, la conformité, l'usage, les rapports et le changement de statut d'une CVE demandent le rôle opérateur. Les réglages, les créations et suppressions et le lancement des synchronisations sont réservés aux administrateurs.
Questions fréquentes
Bandeau « Données obsolètes ». La dernière synchronisation des CVE date de plus de 24 h. Relancez-la ou vérifiez que le serveur joint bien les sources.
Comment est compté le « déployé » d'un pool ? C'est le nombre de logiciels de l'inventaire dont le nom correspond au Pattern Logiciel du pool.
J'ai activé les alertes et je n'ai rien reçu. C'est normal au début : le premier passage enregistre l'existant sans le signaler. Seul ce qui apparaît ensuite déclenche une notification.
Source : · Docs FirstSI · mis à jour le 10/10/2026