AssetMonitor: inventario, vulnerabilità, licenze
Inventario delle macchine e del software, vulnerabilità note (CVE), fine supporto, utilizzo reale del software, conformità delle licenze e avvisi.
AssetMonitor fa l'inventario del parco (macchine, software, dispositivi) e lo incrocia con le vulnerabilità note, le date di fine supporto, l'utilizzo reale del software e le licenze acquistate.
Serve l'agente con ASSETMONITOR=true su postazioni e server. I dispositivi di rete si possono importare da CSV (Apparati di rete → Importa CSV).
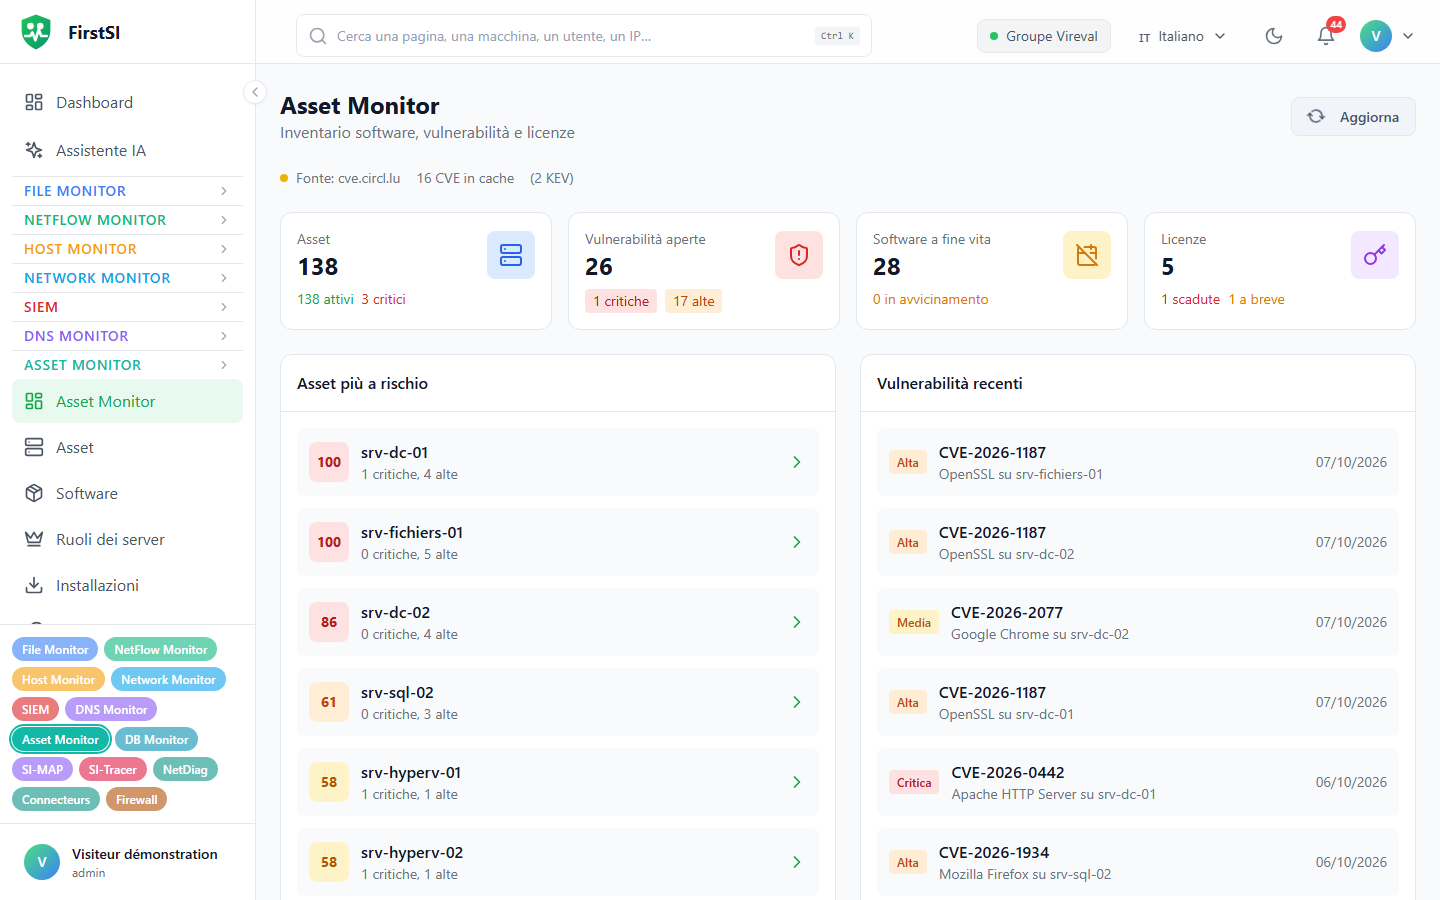
Le schermate
| Schermata | Domanda |
|---|---|
| Dashboard | Dov'è il rischio? Macchine più esposte, vulnerabilità recenti, software a fine supporto |
| Asset e relativa scheda | Cosa contiene questa macchina? Sezioni Software, CVE, Cronologia |
| Software | Chi ha installato cosa? Filtri per categoria, CVE, fine supporto, editore, licenza |
| Installazioni e aggiornamenti | Cosa è cambiato, da 24 h a 90 giorni |
| Vulnerabilità | Le CVE per gravità, stato (aperta, mitigata, risolta, accettata), macchina, software |
| Fine vita | Software e dispositivi arrivati a fine supporto, prossimi alla scadenza o supportati |
| Licenze, Pool di Licenze, Conformità | Quello che avete acquistato rispetto a quello che è installato |
| Utilizzo software | Ore di utilizzo, utenti, software mai aperti |
Vulnerabilità
Le CVE vengono confrontate con l'inventario ogni notte alle 03:30. Le fonti sono interrogate in ordine (prima cve.circl.lu, altre come riserva, NIST NVD come opzione) e le vulnerabilità attivamente sfruttate (KEV) vengono segnalate. Una fascia indica quanto sono freschi i dati:
| Fascia | Ultima sincronizzazione |
|---|---|
| Dati aggiornati | meno di 6 h fa |
| Sincronizzazione consigliata | meno di 24 h fa |
| Dati obsoleti | fino a 72 h |
| Modalità offline | oltre 72 h |
Un amministratore può rilanciare la sincronizzazione con Sincronizza ora. Un operatore può cambiare lo stato di una CVE (mitigata, accettata…) per toglierla dall'elenco delle priorità.
Il punteggio di rischio di una macchina è critico da 80, alto da 60, medio da 40. Si calcola con pesi regolabili in Impostazioni: CVE critica, CVE alta, CVE media e software a fine supporto.
Fine supporto
Un software passa a In scadenza a 90 giorni dalla data di fine supporto; il ritardo si regola da 30 a 365 giorni. Le date vengono sincronizzate automaticamente secondo l'intervallo scelto in Impostazioni (24 h per impostazione predefinita), se la sincronizzazione automatica è spuntata. Manutenzione automatica (amministratori) pulisce i doppioni, aggiorna le date e rifà il confronto su richiesta.
Licenze
In Pool di Licenze, Nuovo Pool descrive ciò che avete acquistato: quantità, tipo (perpetua, abbonamento, volume, sito, per utente, per CPU), costi, date, contratto, e il Pattern Software che riconosce il software nell'inventario (* sostituisce qualsiasi sequenza di caratteri). Riconcilia conta le installazioni corrispondenti.
Conformità dà il tasso di conformità, i pool a rischio, le scadenze vicine e i pool sottoutilizzati. Snapshot fotografa lo stato del momento, utile per un audit.
| Stato di un pool | Quando |
|---|---|
| Sovra-distribuito | Più installazioni che licenze acquistate |
| Sottoutilizzato | Meno della metà delle licenze distribuite |
Per i pool, i promemoria di scadenza arrivano a 90 giorni (informazione), 30 giorni (avviso) e 7 giorni (critico).
Utilizzo reale
Utilizzo software misura le ore di utilizzo per software e per persona, ed elenca il Software inutilizzato da 30 a 180 giorni: un buon modo per recuperare licenze. Un processo che FirstSI non associa a nessun software si collega con Associazioni → Associa, oppure si ignora (Ignora questo processo).
Avvisi
AssetMonitor avvisa quando compare qualcosa di nuovo:
| Interruttore in Impostazioni | Cosa viene segnalato |
|---|---|
| CVE critica rilevata | Nuove CVE critiche sul parco |
| CVE alta rilevata | Nuove CVE di gravità alta |
| Fine supporto imminente | Software che si avvicina alla fine del supporto o la raggiunge |
| Licenza scaduta | Licenze scadute o in scadenza |
| Licenza sovra-distribuita | Pool con più installazioni che licenze |
Il controllo passa ogni 10 minuti. Le novità vengono raggruppate in un'unica notifica per tipo, mostrata nella console e annotata nel registro di AssetMonitor. Ciò che esisteva già quando gli avvisi sono stati messi in servizio non viene segnalato, e niente viene segnalato due volte.
Gli interruttori si regolano in Impostazioni (#/am/settings, amministratori); sono tutti attivi per impostazione predefinita. Per un pool sovra-distribuito, l'avviso deve essere spuntato anche sul pool stesso.
Report
Report propone sei PDF: vulnerabilità, inventario asset, inventario software, fine vita, conformità licenze, valutazione dei rischi. Report Licenze aggiunge la conformità (CSV), l'Analisi dei Costi e il Report di Audit su un periodo.
Permessi
Tutti possono consultare asset, software, CVE e fine supporto, lettori compresi. Licenze, pool, conformità, utilizzo, report e cambio di stato di una CVE richiedono il ruolo di operatore. Le impostazioni, le creazioni ed eliminazioni e l'avvio delle sincronizzazioni sono riservati agli amministratori.
Domande frequenti
Fascia «Dati obsoleti». L'ultima sincronizzazione delle CVE risale a più di 24 h fa. Rilanciatela o verificate che il server raggiunga le fonti.
Come si conta il «distribuito» di un pool? È il numero di software dell'inventario il cui nome corrisponde al Pattern Software del pool.
Ho attivato gli avvisi e non ho ricevuto nulla. All'inizio è normale: il primo passaggio registra l'esistente senza segnalarlo. Solo ciò che compare dopo genera una notifica.
Fonte: · Docs FirstSI · aggiornato il 10/10/2026