Avvisi e notifiche
Dove arrivano gli avvisi di ogni modulo, come gestirli e come essere avvisati via e-mail, Teams o Slack.
Ogni modulo rileva le proprie anomalie e le registra nella sua schermata. La tabella qui sotto serve da mappa.
Dove arrivano gli avvisi
| Origine | Schermata | Pagina della documentazione |
|---|---|---|
| Regole sui flussi di rete (volume, scansione di porte, nuovo processo, orari insoliti…) | Avvisi (#/alerts) | qui sotto |
| Servizio o sito che non risponde più | Incidenti (#/incidents) | HostMonitor |
| Dispositivo offline, tunnel interrotto, latenza, perdita di pacchetti, porta nuova o chiusa | Avvisi di NetworkMonitor (#/nm-alerts) | NetworkMonitor |
| Database (CPU, blocchi, PLE…) | Allarmi DB (#/dbm/alerts) | DBMonitor |
| Nuove CVE, fine supporto, licenze | notifica nella console e registro di AssetMonitor | AssetMonitor |
| Correlazione di sicurezza (ransomware, password spraying, C2…) | Incidenti di sicurezza (#/siem/incidents) | SIEM |
| Postazione che resta in errore | e-mail o webhook di NetDiag | NetDiag |
| Firewall, minacce | scheda Minacce | Firewall e gateway |
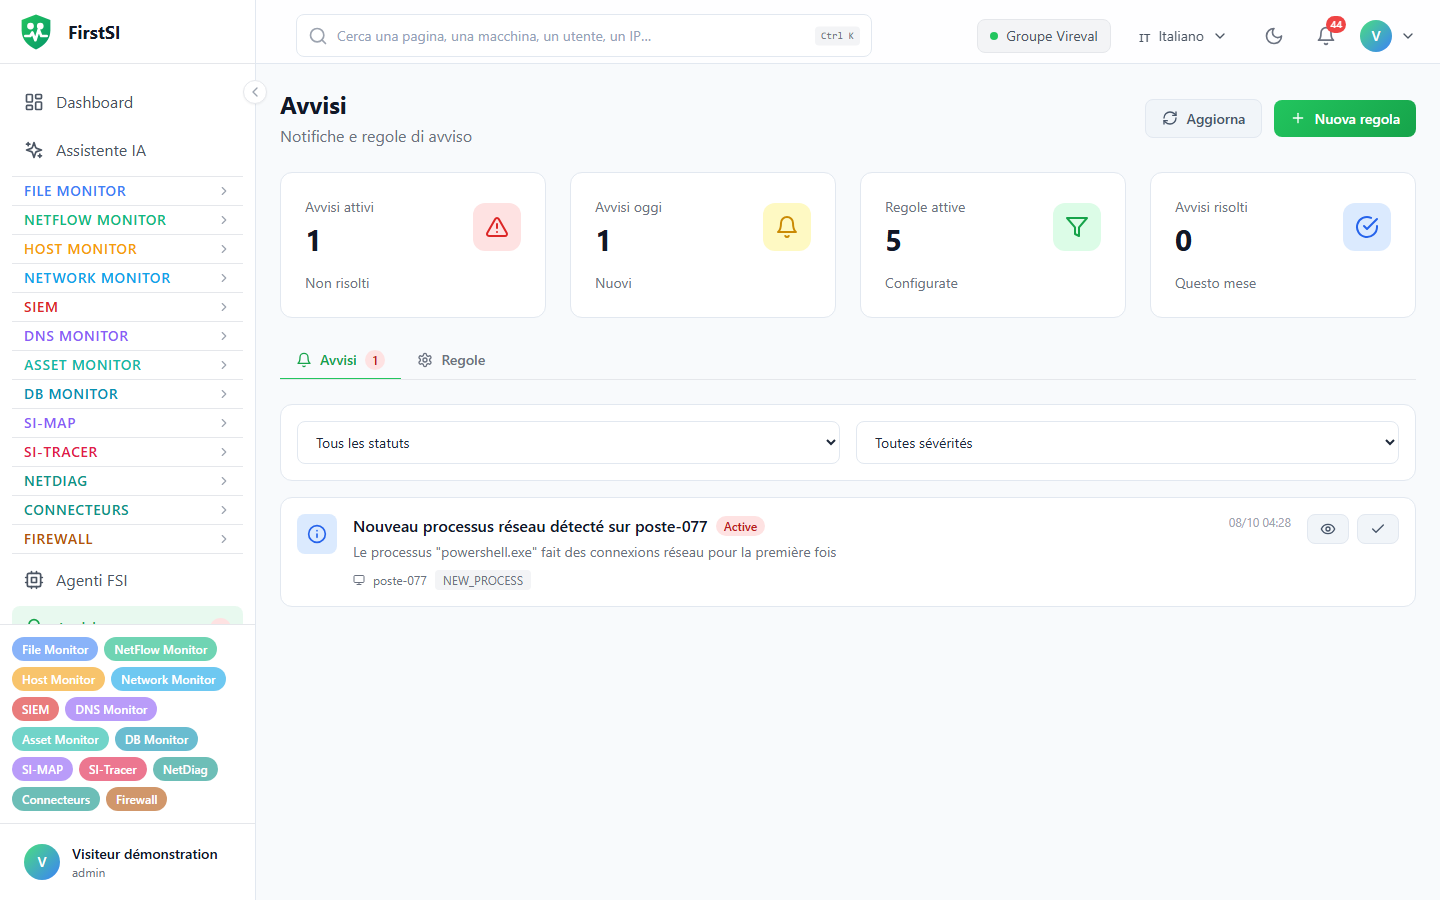
La schermata Avvisi
In alto, quattro schede: Avvisi attivi, Avvisi oggi, Regole attive, Avvisi risolti. Contano tutti gli avvisi dell'organizzazione, non solo quelli visualizzati.
Nella scheda degli avvisi si filtra per stato (attivi, confermati, risolti) e per gravità (critico, avviso, informazione); l'elenco mostra i 200 avvisi più recenti che corrispondono. Conferma indica che qualcuno se ne sta occupando; Risolvi chiude l'avviso. La scheda Regole è riservata agli amministratori: creazione con Nuova regola, modifica, attivazione.
| Tipo di regola | Impostazione predefinita |
|---|---|
| Volume di traffico elevato | 100 000 000 byte in 60 min |
| Scansione di porte | 20 porte diverse in 5 min |
| Nuovo processo | mai visto in 7 giorni di storico |
| Orari insoliti | 50 flussi tra le 22 e le 6 |
| Destinazione sospetta | 10 connessioni |
| Frequenza elevata | 100 connessioni al minuto |
Una nuova regola parte con gravità Avviso e un ritardo di ripetizione di 30 minuti (regolabile da 1 a 1 440). In quell'intervallo la stessa regola non invia altri avvisi.
Le notifiche in tempo reale
I nuovi avvisi compaiono in alto a destra nella console, con un segnale acustico per quelli critici e alti. Il server non ripete un avviso identico per un certo tempo: 1 minuto per un avviso critico, fino a 30 minuti per una semplice informazione.
Il numero rosso accanto a Avvisi nel menu conta gli avvisi attivi di questa schermata. La campanella nella barra in alto conta invece tutto ciò che resta da gestire sulla dashboard, per tutti i moduli; un clic la apre.
Essere avvisati fuori dalla console
| Modulo | Dove si regola l'invio |
|---|---|
| HostMonitor | Notifiche (#/notifications): e-mail, webhook, Slack, Teams, Discord, Telegram, SMS. L'Escalation avvisa qualcun altro se nessuno conferma. |
| NetworkMonitor | Notification email di ogni regola, con un eventuale promemoria, in Avvisi → Regole |
| SIEM | Notifiche SIEM: soglia di gravità, tipi di evento, canali (gli stessi di HostMonitor) |
| NetDiag | impostazioni di NetDiag: 5 e-mail e un webhook Teams o Slack |
| Report | invio pianificato via e-mail (Report PDF) |
Ridurre il rumore
Durante un intervento, create una finestra di manutenzione HostMonitor con Disattiva avvisi, oppure usate Silenzia avvisi sul dispositivo NetworkMonitor interessato. Una regola troppo loquace si corregge alzando la soglia o il ritardo di ripetizione: disattivarla significa perdere l'informazione. Lato SIEM, qualificare un incidente come falso positivo al momento della risoluzione aiuta poi a mettere a punto la regola.
Fonte: · Docs FirstSI · aggiornato il 10/10/2026