Monitor DNS
I nomi di dominio richiesti dalle postazioni, confrontati con le liste di domini malevoli (malware, C2, phishing).
Monitor DNS rileva i nomi di dominio richiesti dalle postazioni e li confronta con liste di domini malevoli. Una postazione che chiede un dominio di comando e controllo è spesso il primo segnale di un'infezione.
Non esiste un agente dedicato: le richieste DNS arrivano dal modulo NetFlow dell'agente (NETFLOW=true).
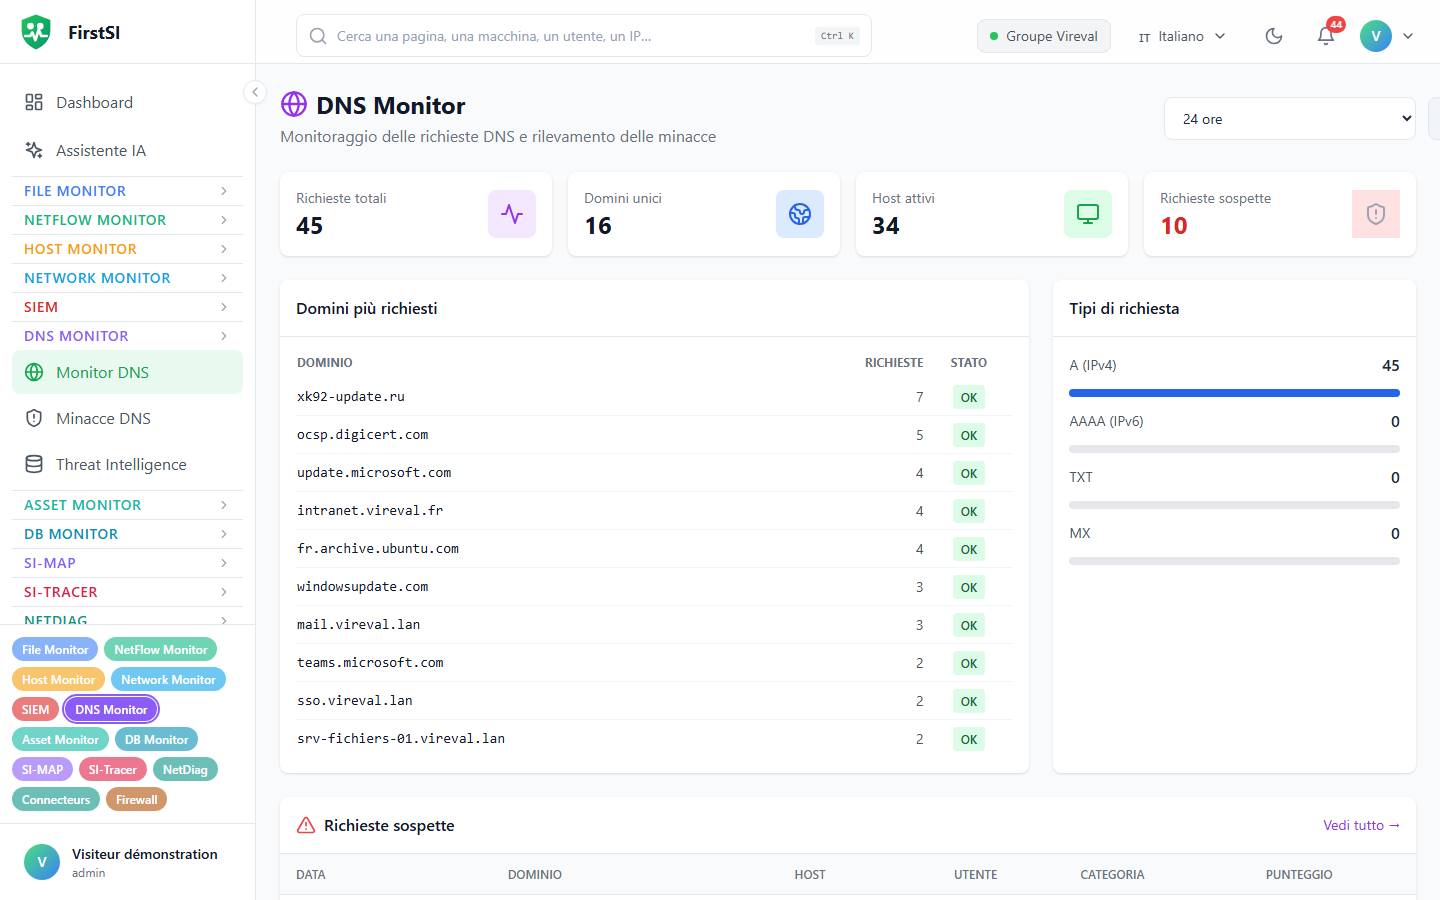
Le schermate
| Schermata | Contenuto |
|---|---|
Monitor DNS (#/dns) | Totale delle richieste, domini unici, host attivi; Domini più richiesti, Tipi di richiesta; Analizza un dominio per un'analisi su richiesta |
Minacce DNS (#/dns/threats) | Le corrispondenze con le liste (Rilevamenti), su 30 giorni al massimo; filtri per categoria e punteggio; Conferma tutto, Esporta |
Threat Intelligence (#/dns/threat-intel) | I vostri indicatori e le liste esterne |
Le liste di minacce
Sono integrate quattro liste esterne: CERT.pl, Feodo Tracker, ThreatFox e URLhaus. Si aggiornano ogni 24 h; Sincronizza o Sincronizza tutti forzano l'aggiornamento.
Potete aggiungere i vostri indicatori, uno alla volta con Aggiungi (modello esatto, suffisso, contiene o regex) oppure in blocco con Importa (testo, CSV o JSON). Solo un amministratore può eliminare un indicatore.
La Lista bianca funziona al contrario: un dominio che autorizza (modello esatto, suffisso o « contiene », senza distinguere maiuscole e minuscole) non produce più rilevamenti, anche per le richieste inviate dagli agenti.
Richieste sospette e analisi euristica
Sulla dashboard DNS, il riquadro Richieste sospette e l'elenco delle richieste sospette mostrano le corrispondenze con le liste di minacce nel periodo scelto: postazione, dominio, categoria e punteggio.
In Minacce DNS, la scheda Analizzate (euristica) va oltre le liste. L'analizzatore esamina i 3 000 domini più richiesti del periodo e cerca gli indizi di un dominio dubbio: nome generato da un algoritmo, tunnel DNS, estensione spesso abusata, punycode, nome insolitamente lungo. Tiene i domini che raggiungono un punteggio di 30, esclusi quelli in lista bianca. Il calcolo viene rifatto al massimo ogni 5 minuti. I nomi interni vengono esclusi: macchine del parco, domini privati (.lan, .local…), nomi senza punto e risoluzioni inverse, che altrimenti sembrerebbero domini generati.
Rilevamenti
Sono regole SIEM, da attivare in SIEM → Regole di correlazione:
| Regola | Gravità | Quando scatta |
|---|---|---|
| SEC-DNS-C2-001 | critica | 1 richiesta verso un dominio di comando e controllo in 5 min |
| SEC-DNS-C2-002 | critica | 3 richieste verso un dominio C2 in 10 min |
| SEC-DNS-DGA-001 | critica | 5 richieste verso domini generati automaticamente in 10 min |
| SEC-DNS-TUNNEL-001 | critica | 2 richieste che somigliano a un tunnel DNS in 5 min |
| SEC-DNS-MALWARE-001 | alta | 1 richiesta verso un dominio di malware |
| SEC-DNS-PHISHING-001 | alta | 1 richiesta verso un dominio di phishing |
| SEC-DNS-CRYPTO-001 | alta | 1 richiesta verso un dominio di mining |
Dopo un rilevamento
Aprite la postazione in Indagare un dispositivo per vedere chi la usa, le sue altre destinazioni e cosa dice il firewall. Verificate poi se il dominio è stato davvero contattato (flussi, firewall) o solo richiesto. Il resto spetta alla vostra procedura di gestione degli incidenti; ricordatevi di qualificare l'incidente SIEM quando lo risolvete.
Domande frequenti
Nessuna richiesta DNS. Nessun agente ha il modulo NetFlow attivo.
Una lista sembra vecchia. Cliccate su Sincronizza. Altrimenti si aggiorna da sola ogni 24 h.
Fonte: · Docs FirstSI · aggiornato il 10/10/2026