Esploratore di flussi
Incrociare i flussi delle postazioni, dei gateway e del firewall per paese, servizio, processo… con un grafico, un diagramma di Sankey e dei filtri.
L'esploratore serve per domande del tipo «quali paesi ricevono più dati dalla sede questa settimana?» oppure «quale processo invia verso questo servizio?».
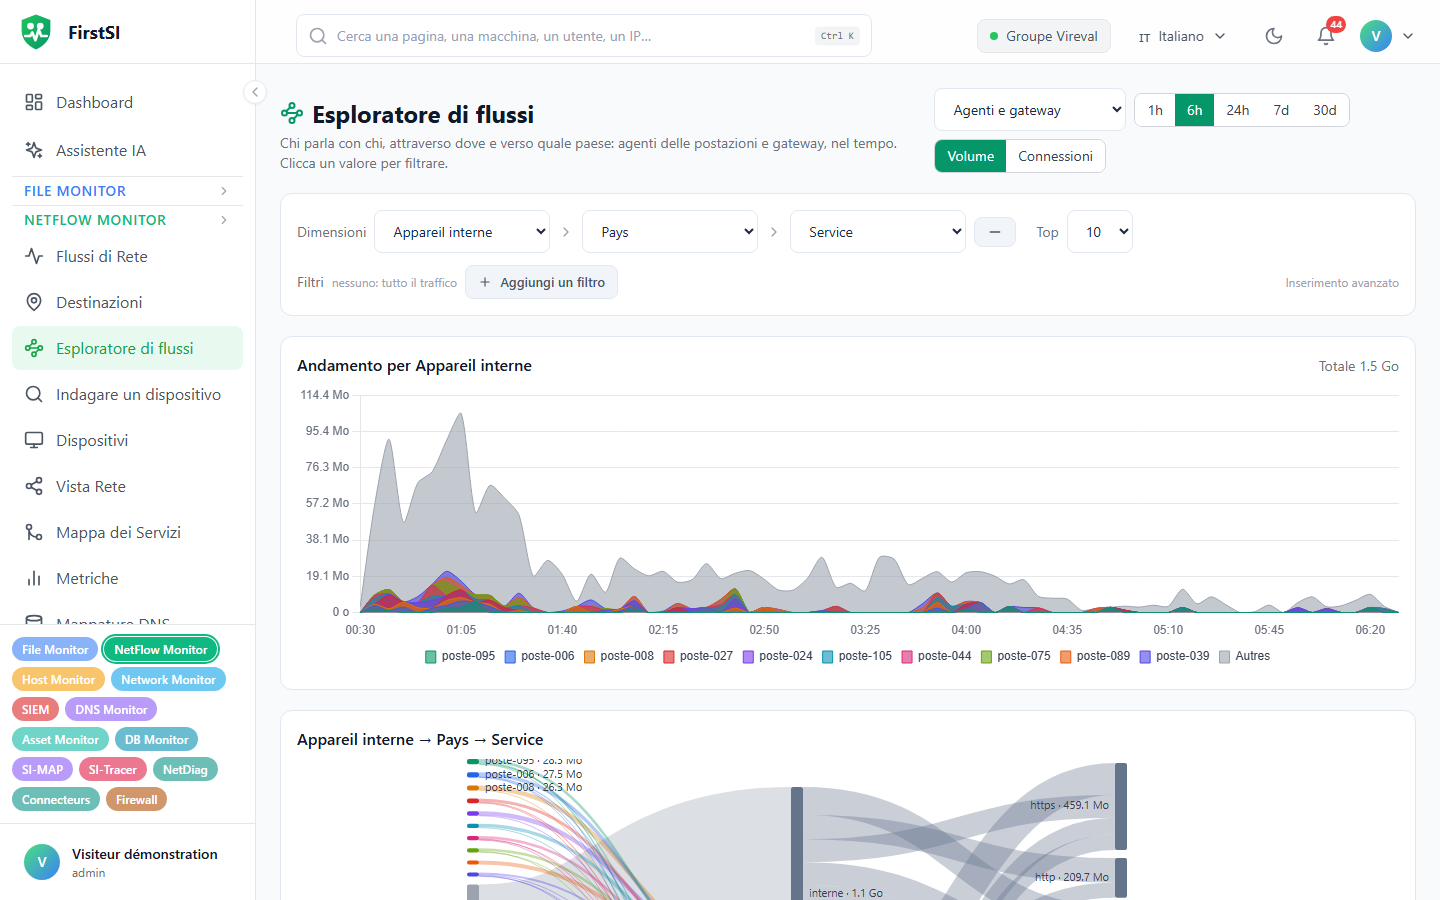
Costruire una vista
Scegliete prima la sorgente: agenti e gateway, agenti delle postazioni, Gateway (IPFIX) o log del firewall. Poi il periodo (1 h, 6 h, 24 h, 7 giorni, 30 giorni) e la misura, volume o connessioni; il firewall fornisce solo le connessioni.
Aggiungete quindi fino a tre dimensioni tra dispositivo interno, indirizzo esterno, paese, operatore (AS), porta, servizio, dominio, processo, utente, gateway, interfaccia, azione… L'impostazione Top fissa quanti valori tenere per dimensione, da 5 a 20.
Il risultato compare in tre forme: un grafico dell'andamento, un diagramma di Sankey e una tabella con la colonna Quota.
Filtrare
Aggiungi un filtro chiede un criterio, una condizione (è, non è, contiene, è tra…) e un valore, con la casella Escludi e la scelta E / O tra i filtri. Inserimento avanzato mostra il filtro come testo, comodo per copiarlo o ritoccarlo.
Spesso la via più rapida è cliccare un valore nella tabella o nel Sankey: diventa un filtro. La lente accanto a un dispositivo apre Indagare un dispositivo.
Limiti
Oltre le 6 h l'esploratore legge aggregati orari, e alcune combinazioni di dimensioni non sono più proposte. Oltre 400 000 righe lette compare l'indicazione risultato troncato: restringete il periodo o aggiungete un filtro. Se Gateway (IPFIX) è disattivato, nessun gateway sta inviando flussi; vedi Firewall e gateway.
Fonte: · Docs FirstSI · aggiornato il 10/10/2026