Scheda account e scheda di un indirizzo IP
Tutto ciò che riguarda un account in una sola pagina (accessi, errori, blocchi e la loro origine reale, VPN, Microsoft 365), e da dove viene un indirizzo IP.
Quando un account si blocca, il domain controller indica spesso sé stesso o il firewall come «chiamante»: l'informazione non dice da dove venivano i tentativi. La scheda account raccoglie ciò che FirstSI sa di quell'account e risale fino all'origine reale: una postazione, un servizio, oppure tentativi arrivati da Internet tramite la VPN.
Aprire una scheda
SI-Tracer → Scheda account, inserite l'identificativo (senza il dominio), scegliete il periodo (24 ore, 7 giorni o 30 giorni) poi Mostra. Ci si arriva anche con un clic su un account negli eventi SI-Tracer, negli eventi del Firewall o nel dettaglio di un incidente SIEM.
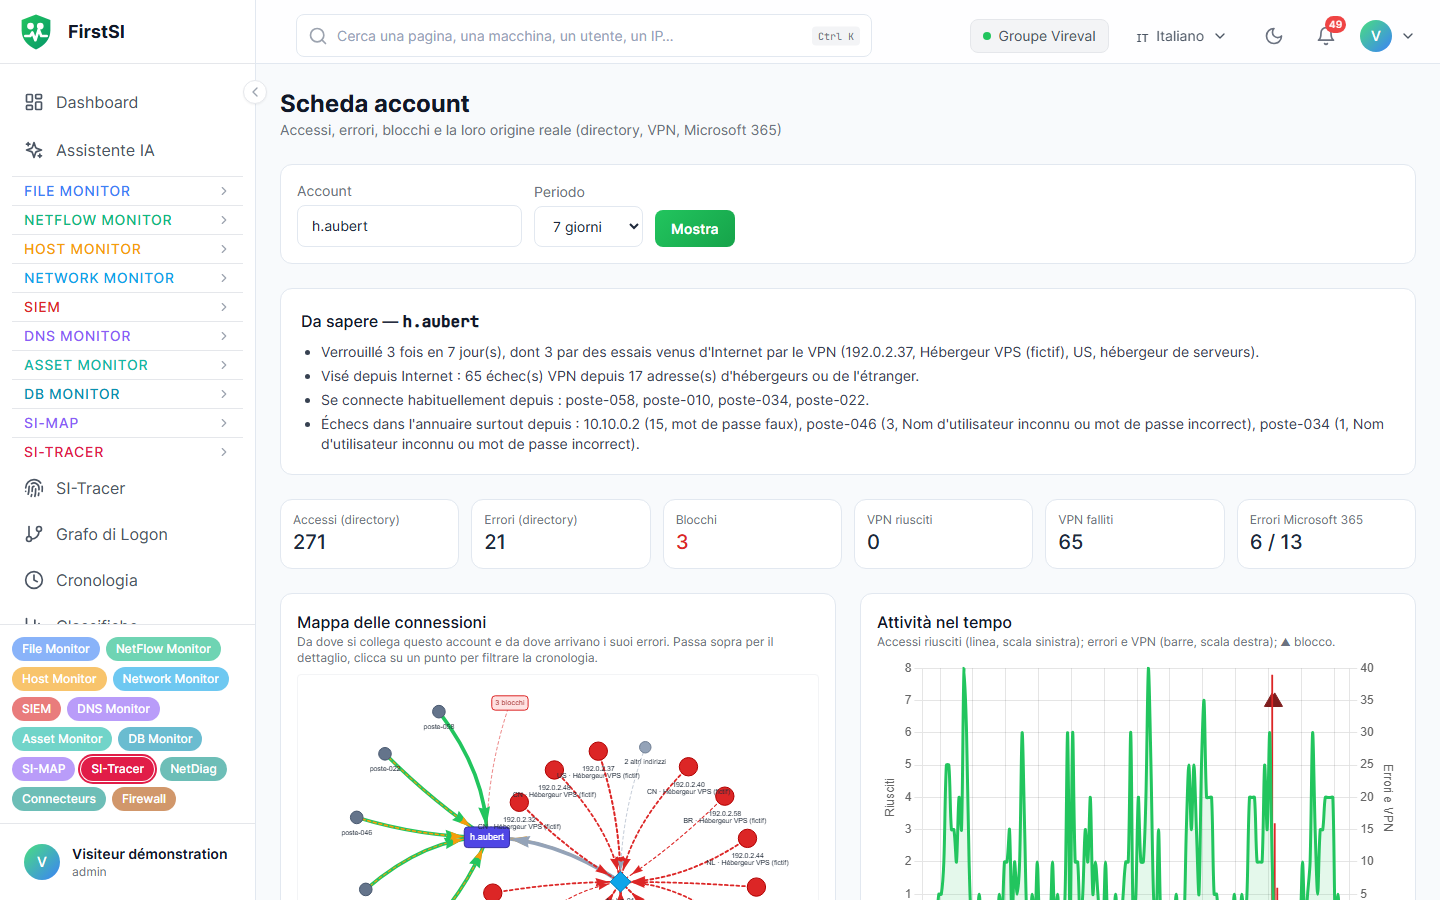
La scheda è riservata agli operatori e agli amministratori. Ogni consultazione viene registrata nel registro di audit.
Che cosa mostra la scheda
| Blocco | Contenuto |
|---|---|
| Da sapere | Il verdetto in poche righe: bloccato o no, da che cosa, attacco in corso o semplice password scaduta |
| Contatori | Accessi ed errori nella directory, blocchi, VPN riusciti e falliti, errori Microsoft 365 |
| Blocchi e origine reale | Per ogni blocco: l'ora, il controller, l'origine ritrovata e l'indirizzo coinvolto |
| VPN e portali, per indirizzo | Riusciti ed errori per indirizzo pubblico, con paese, operatore e ultima volta |
| Postazioni e server abituali | Le macchine a cui l'account si collega di solito |
| Errori nella directory, per origine | Postazione o indirizzo da cui partono gli errori, con i loro motivi (password errata, account disattivato…) |
| Microsoft 365 | Accessi ed errori lato Microsoft, caricati a parte (la lettura può richiedere alcune decine di secondi) |
| Mappa delle connessioni | Da dove si collega l'account e da dove arrivano i suoi errori; un clic su un punto filtra la cronologia |
| Attività nel tempo e Cronologia | Tutte le fonti sullo stesso asse: directory, VPN, Microsoft 365, blocchi |
Come viene ritrovata l'origine
Per ogni blocco, FirstSI cerca in quest'ordine:
- i tentativi VPN dell'account subito prima del blocco, con l'indirizzo pubblico, il suo paese e il suo operatore;
- altrimenti, gli errori nella directory, con la postazione o l'indirizzo da cui partono;
- altrimenti, il chiamante indicato dall'evento di blocco.
Tentativi VPN da un hosting estero sono il segno di un attacco: non è l'utente, e cambiare la sua password non basta. Una postazione interna indica piuttosto una password rimasta salvata da qualche parte (sessione aperta, unità di rete, attività pianificata, telefono).
Scheda di un indirizzo IP
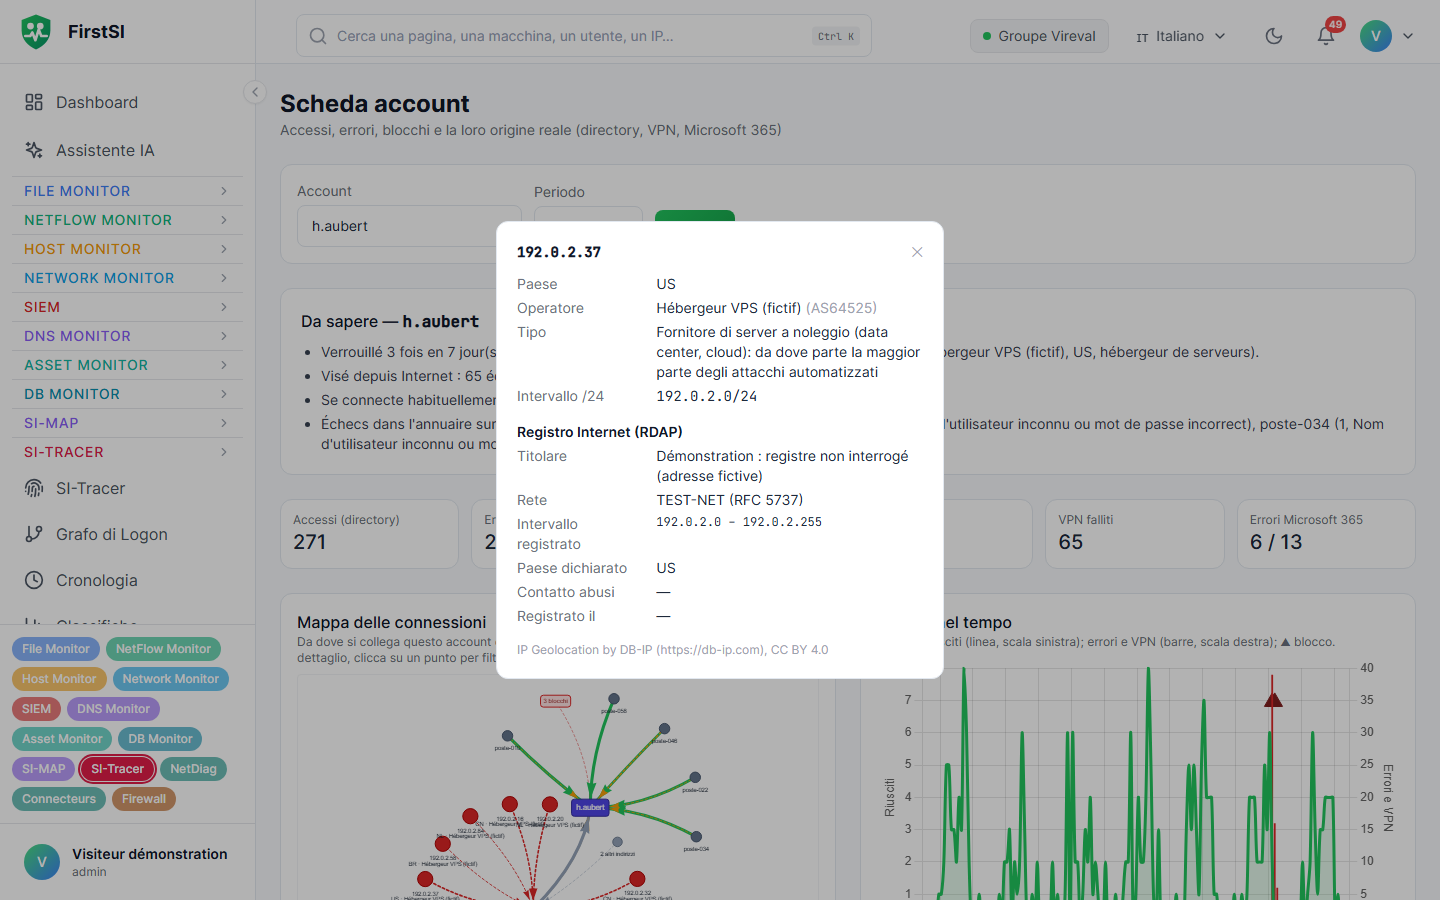
Ovunque compaia un indirizzo pubblico (SI-Tracer, Firewall, incidenti, scheda account), un clic apre la sua scheda:
| Informazione | Spiegazione |
|---|---|
| Paese, Operatore | Secondo il database di geolocalizzazione della console |
| Tipo | hosting (server a noleggio, data center, cloud: da dove parte la maggior parte degli attacchi automatizzati) oppure fornitore di accesso o azienda |
| Intervallo /24 | I 256 indirizzi vicini, spesso usati insieme da una stessa campagna |
| Registro Internet (RDAP) | Su richiesta: titolare, rete, intervallo registrato, paese dichiarato, contatto abusi, data di registrazione |
La risposta del registro viene conservata per 24 ore. Il nome di una persona fisica non viene mai ripreso.
Rilevamenti collegati
Due regole del modulo Firewall si basano su queste informazioni: FW-SPRAY-CAMPAGNE raggruppa in un solo incidente una campagna condotta da uno stesso intervallo o da uno stesso hosting, e FW-COMPTE-VERROUILLE apre un incidente per ogni account bloccato, con la sua origine reale nel titolo.
Fonte: · Docs FirstSI · aggiornato il 10/10/2026