SIEM : corrélation et incidents de sécurité
Les règles qui croisent les événements des modules, la vie d'un incident, les délais (SLA) et les notifications.
Le SIEM relit toutes les 30 secondes les événements des autres modules (fichiers, flux, disponibilité, réseau, DNS, authentifications, pare-feu, Microsoft 365) et les passe dans ses règles de corrélation. Quand une règle se déclenche, il ouvre un incident numéroté INC-année-numéro.
Démarrer : installer puis activer les règles
Dans Règles de Corrélation (#/siem/rules), Installer règles par défaut ajoute 58 règles : sécurité, infrastructure, conformité, Active Directory, Microsoft 365. Elles arrivent toutes désactivées. Activez celles qui correspondent à vos modules avec l'interrupteur de la colonne Statut, en commençant par les critiques.
Personnaliser ajuste une règle pour votre organisation seulement ; Réinitialiser au défaut revient à la version d'origine. Une règle a une fenêtre de temps, un délai de répétition (60 s au moins), une priorité (de 1 à 100) et des conditions reliées par ET ou OU. Parmi ses actions, seule Envoyer une notification est exécutée ; les autres (isoler, bloquer…) s'affichent dans l'incident comme recommandations.
Traiter un incident
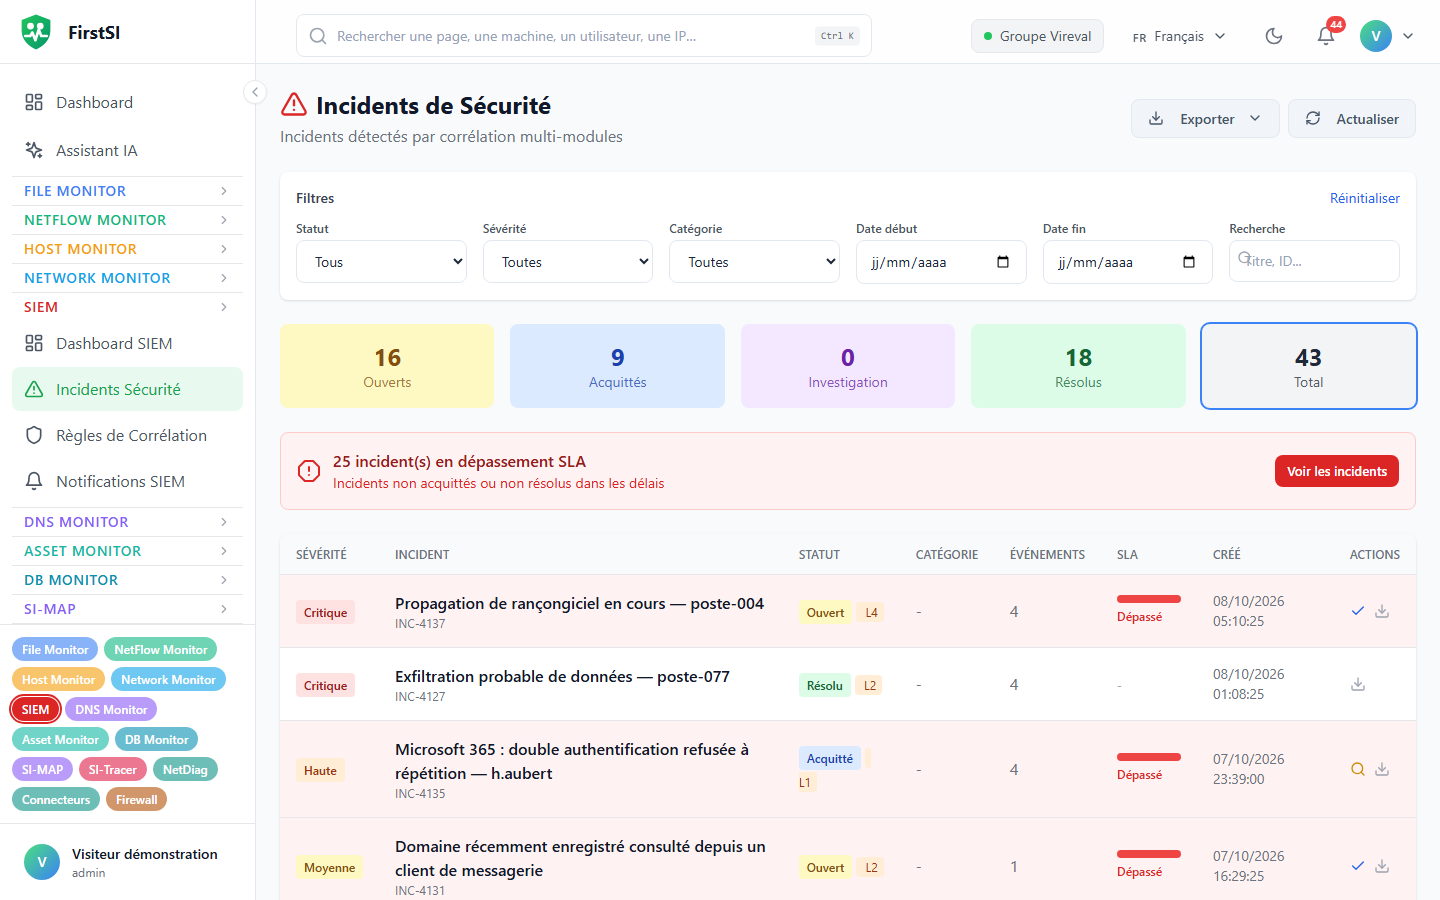
Incidents de Sécurité (#/siem/incidents) se filtre par statut, sévérité, catégorie, dates et texte (titre, numéro ou description). Exporter sort la liste en CSV ou en PDF. Un bandeau signale les incidents qui ont dépassé leur délai.
Ouvert → Acquitté → En investigation → Résolu → FerméTant qu'un incident est Ouvert, les nouveaux événements de la même règle et des mêmes entités s'y ajoutent au lieu d'ouvrir un autre incident. La fiche montre les Entités Affectées, les Actions Recommandées, la Timeline des Événements et l'Historique des Actions (qui a acquitté, qui a résolu).
Pour résoudre, il faut qualifier l'incident : Vrai positif - Menace confirmée, Faux positif, Menace atténuée ou Aucune action requise, avec des notes si besoin.
Délais (SLA)
| Sévérité | Acquitter sous | Résoudre sous |
|---|---|---|
| Critique | 5 min | 60 min |
| Haute | 15 min | 4 h |
| Moyenne | 60 min | 8 h |
| Basse | 4 h | 24 h |
Passé ce délai, l'incident est marqué Dépassé et escaladé.
Notifications
Dans Notifications SIEM : Activer les notifications (désactivées par défaut), Seuil de sévérité (Critique par défaut), les types d'événements (création, escalade, résolution) et les canaux, qui sont ceux de HostMonitor (e-mail, Slack, Teams, Discord, Telegram, webhook, SMS). Envoyer un test vérifie toute la chaîne.
Droits
| Action | Rôles |
|---|---|
| Consulter, exporter | tous |
| Faire avancer un incident, tester les notifications | opérateur, administrateur |
| Règles, notifications | administrateur |
Questions fréquentes
Aucun courriel. Les notifications sont désactivées par défaut, le seuil est réglé sur Critique, et il faut au moins un canal coché.
Pourquoi un seul incident pour tant d'événements ? C'est le regroupement : un incident ouvert absorbe la suite d'une même attaque.
Source : · Docs FirstSI · mis à jour le 10/10/2026